Configurazione
Configurare l'SSO permette alla tua organizzazione di accedere a Nebula utilizzando le credenziali aziendali, eliminando la necessità di creare account utente dedicati.
Inoltre, puoi abilitare il mapping dei gruppi (ad esempio, i gruppi di Active Directory) ai ruoli dell'applicazione Nebula, consentendo una gestione precisa dei permessi per i colleghi autorizzati ad accedere a Nebula.
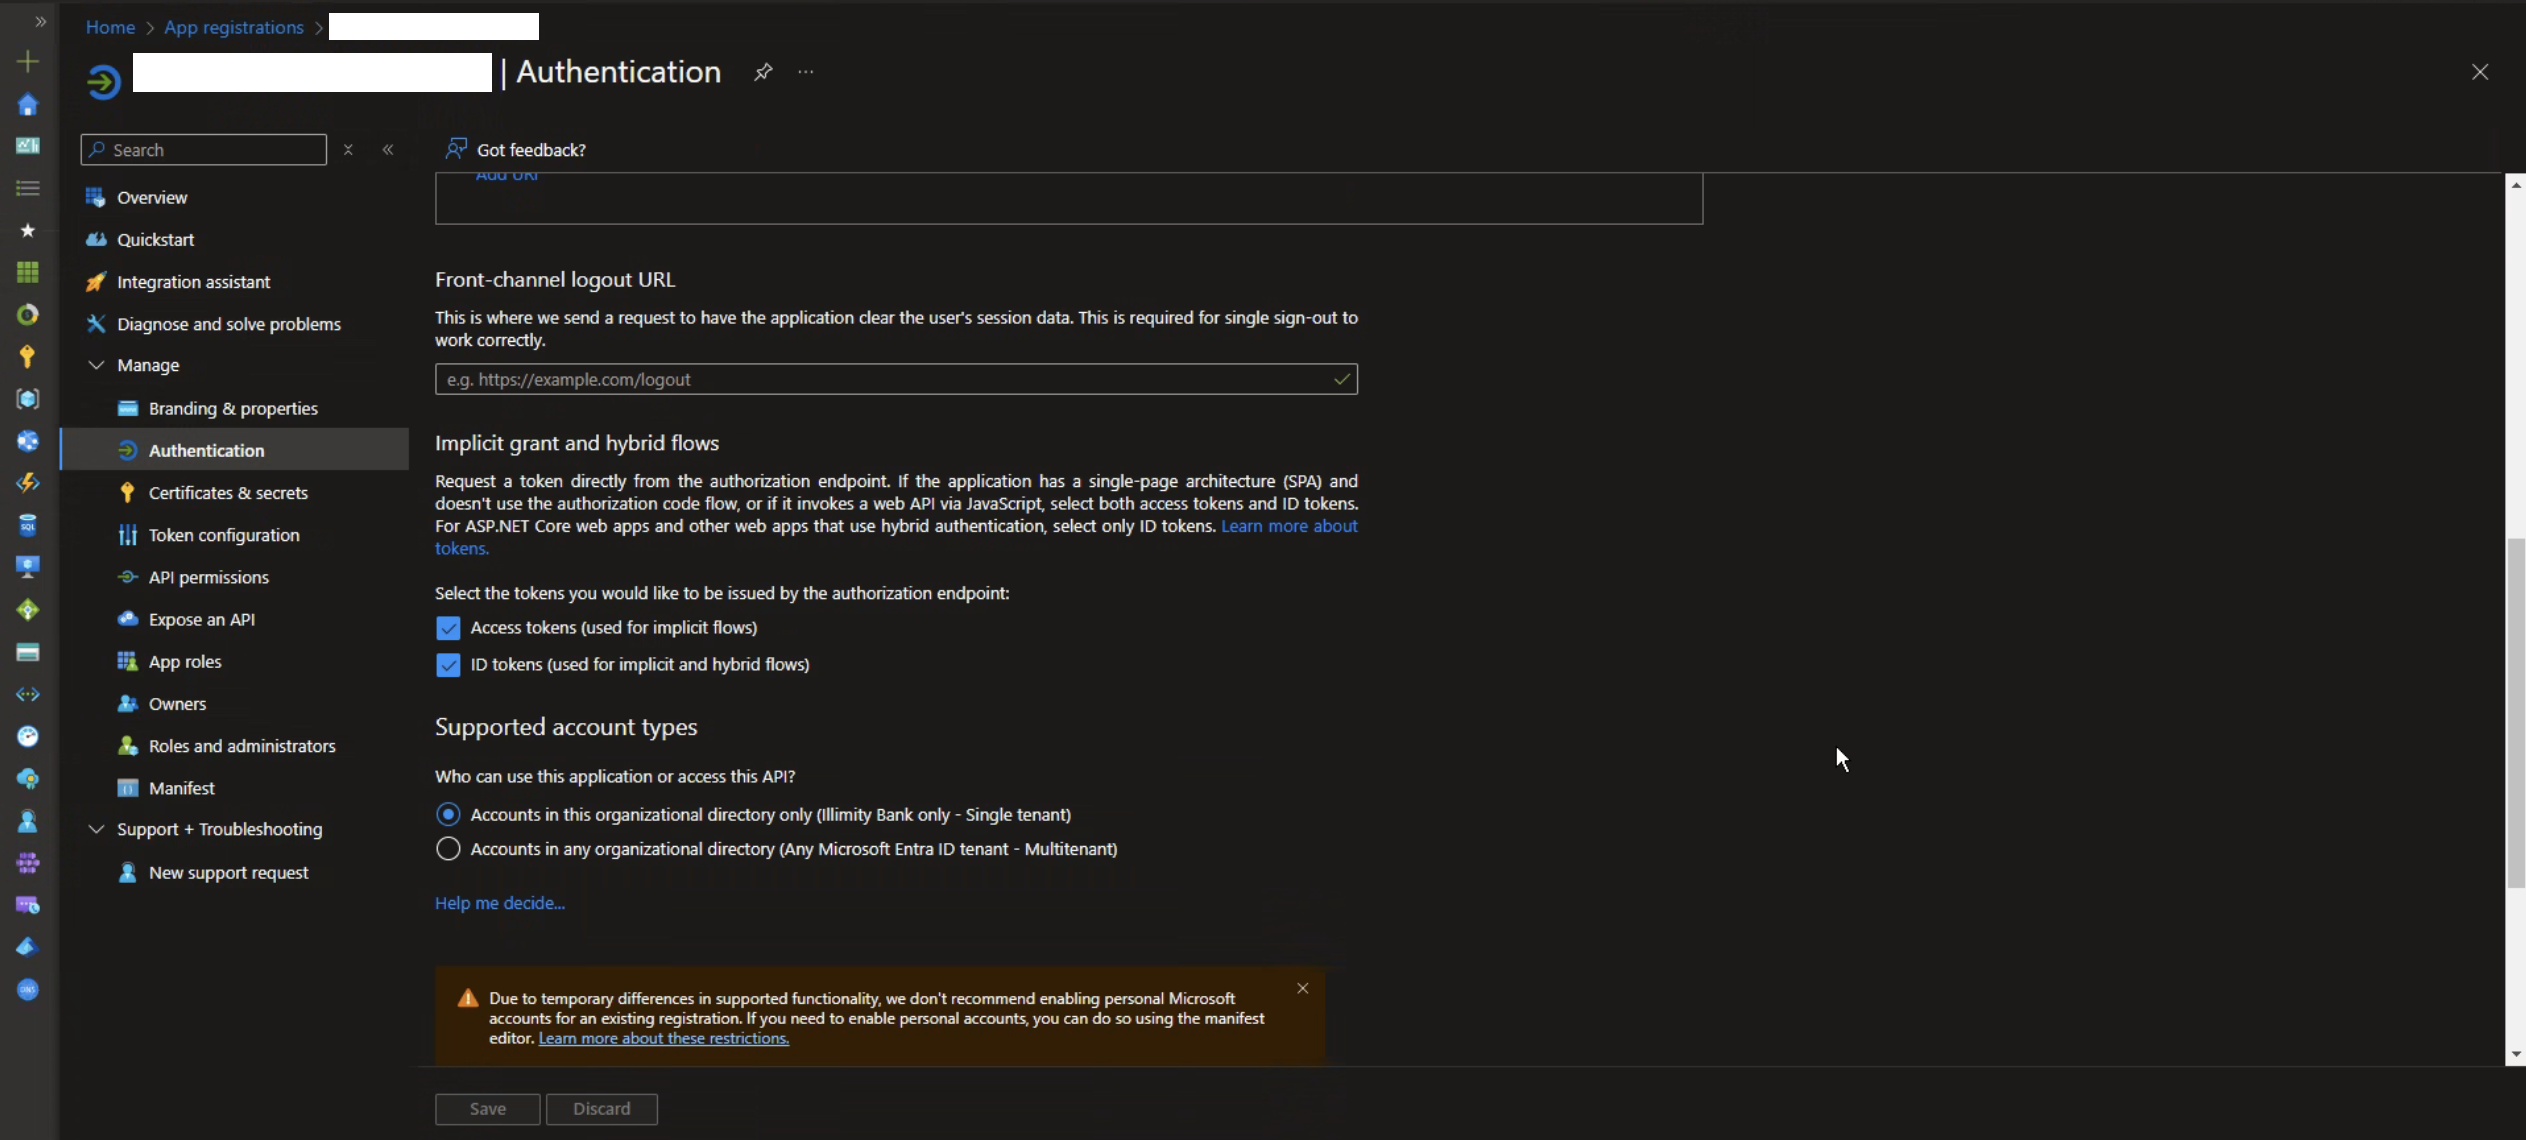
Per configurare il single sign-on su Nebula, sono necessari questi dati: Discovery Endpoint, Client ID, Client Secret.
Se il tuo provider è Microsoft, puoi seguire questa guida.
Configurazione di Nebula
Per configurare l'SSO, hai bisogno delle seguenti quattro informazioni:
- Endpoint di scoperta: L'URL che fornisce tutti i dettagli necessari per il provider di identità.
- ID cliente: L'ID cliente della registrazione dell'app.
- Segreto del client: Il segreto del client della registrazione dell'app.
- Alias: Un nome utilizzato per identificare la configurazione, che verrà incluso nell'URL di login SSO.
Dopo aver salvato la configurazione
Una volta che la configurazione è stata salvata, riceverai due valori chiave:
- URL di reindirizzamento: Questo deve essere impostato nella registrazione dell'app per assicurarti che, dopo aver effettuato il login, gli utenti vengano correttamente reindirizzati a Nebula.
- URL di login: Un URL unico per la tua organizzazione che dovresti condividere con i tuoi colleghi. Questo è l'URL da utilizzare per l'autenticazione SSO.
Abilitare e disabilitare SSO
Come puoi notare, c'è un interruttore per abilitare o disabilitare la configurazione SSO. Questo ti permette di inserire e salvare tutti i parametri richiesti senza attivare immediatamente l'SSO, dandoti la flessibilità di abilitarlo in un secondo momento.
Abilitare SSO con Microsoft
Segui questi passaggi solo se desideri configurare l'SSO con Microsoft.
Passo 1: Accedi al portale di Azure
Vai al portale di Azure.
Accedi con un account che abbia i permessi necessari per creare e gestire le registrazioni delle app.
Passo 2: Crea una nuova registrazione dell'app
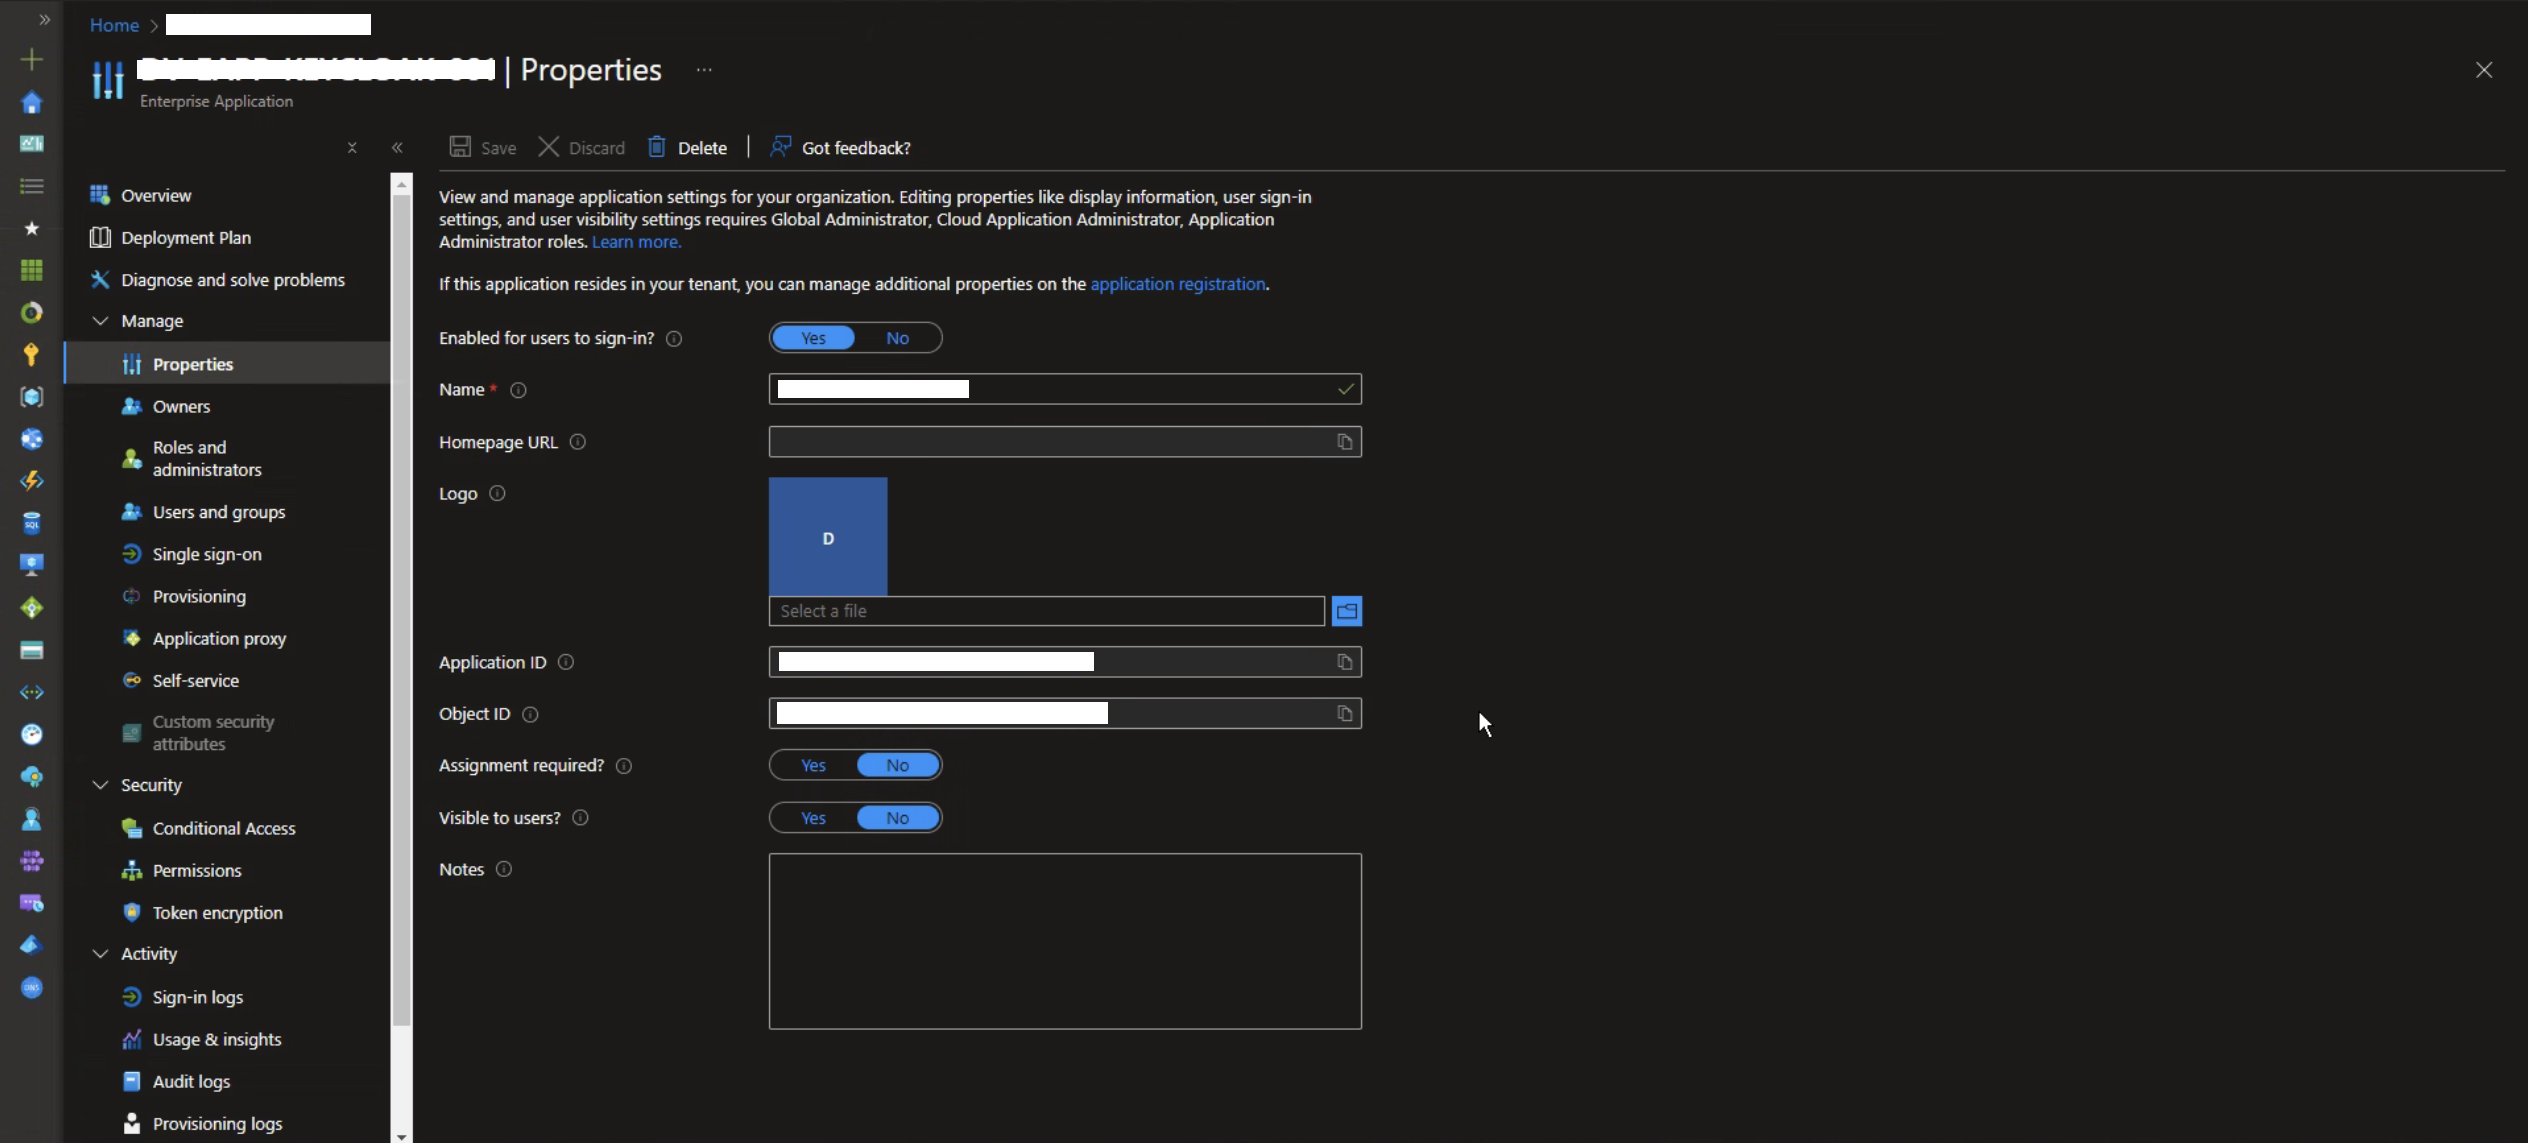
Una volta creata una nuova registrazione dell'app, vai alla sezione "Proprietà" dove troverai l'ID cliente. Avrai bisogno di questa informazione più tardi per la configurazione di Nebula.
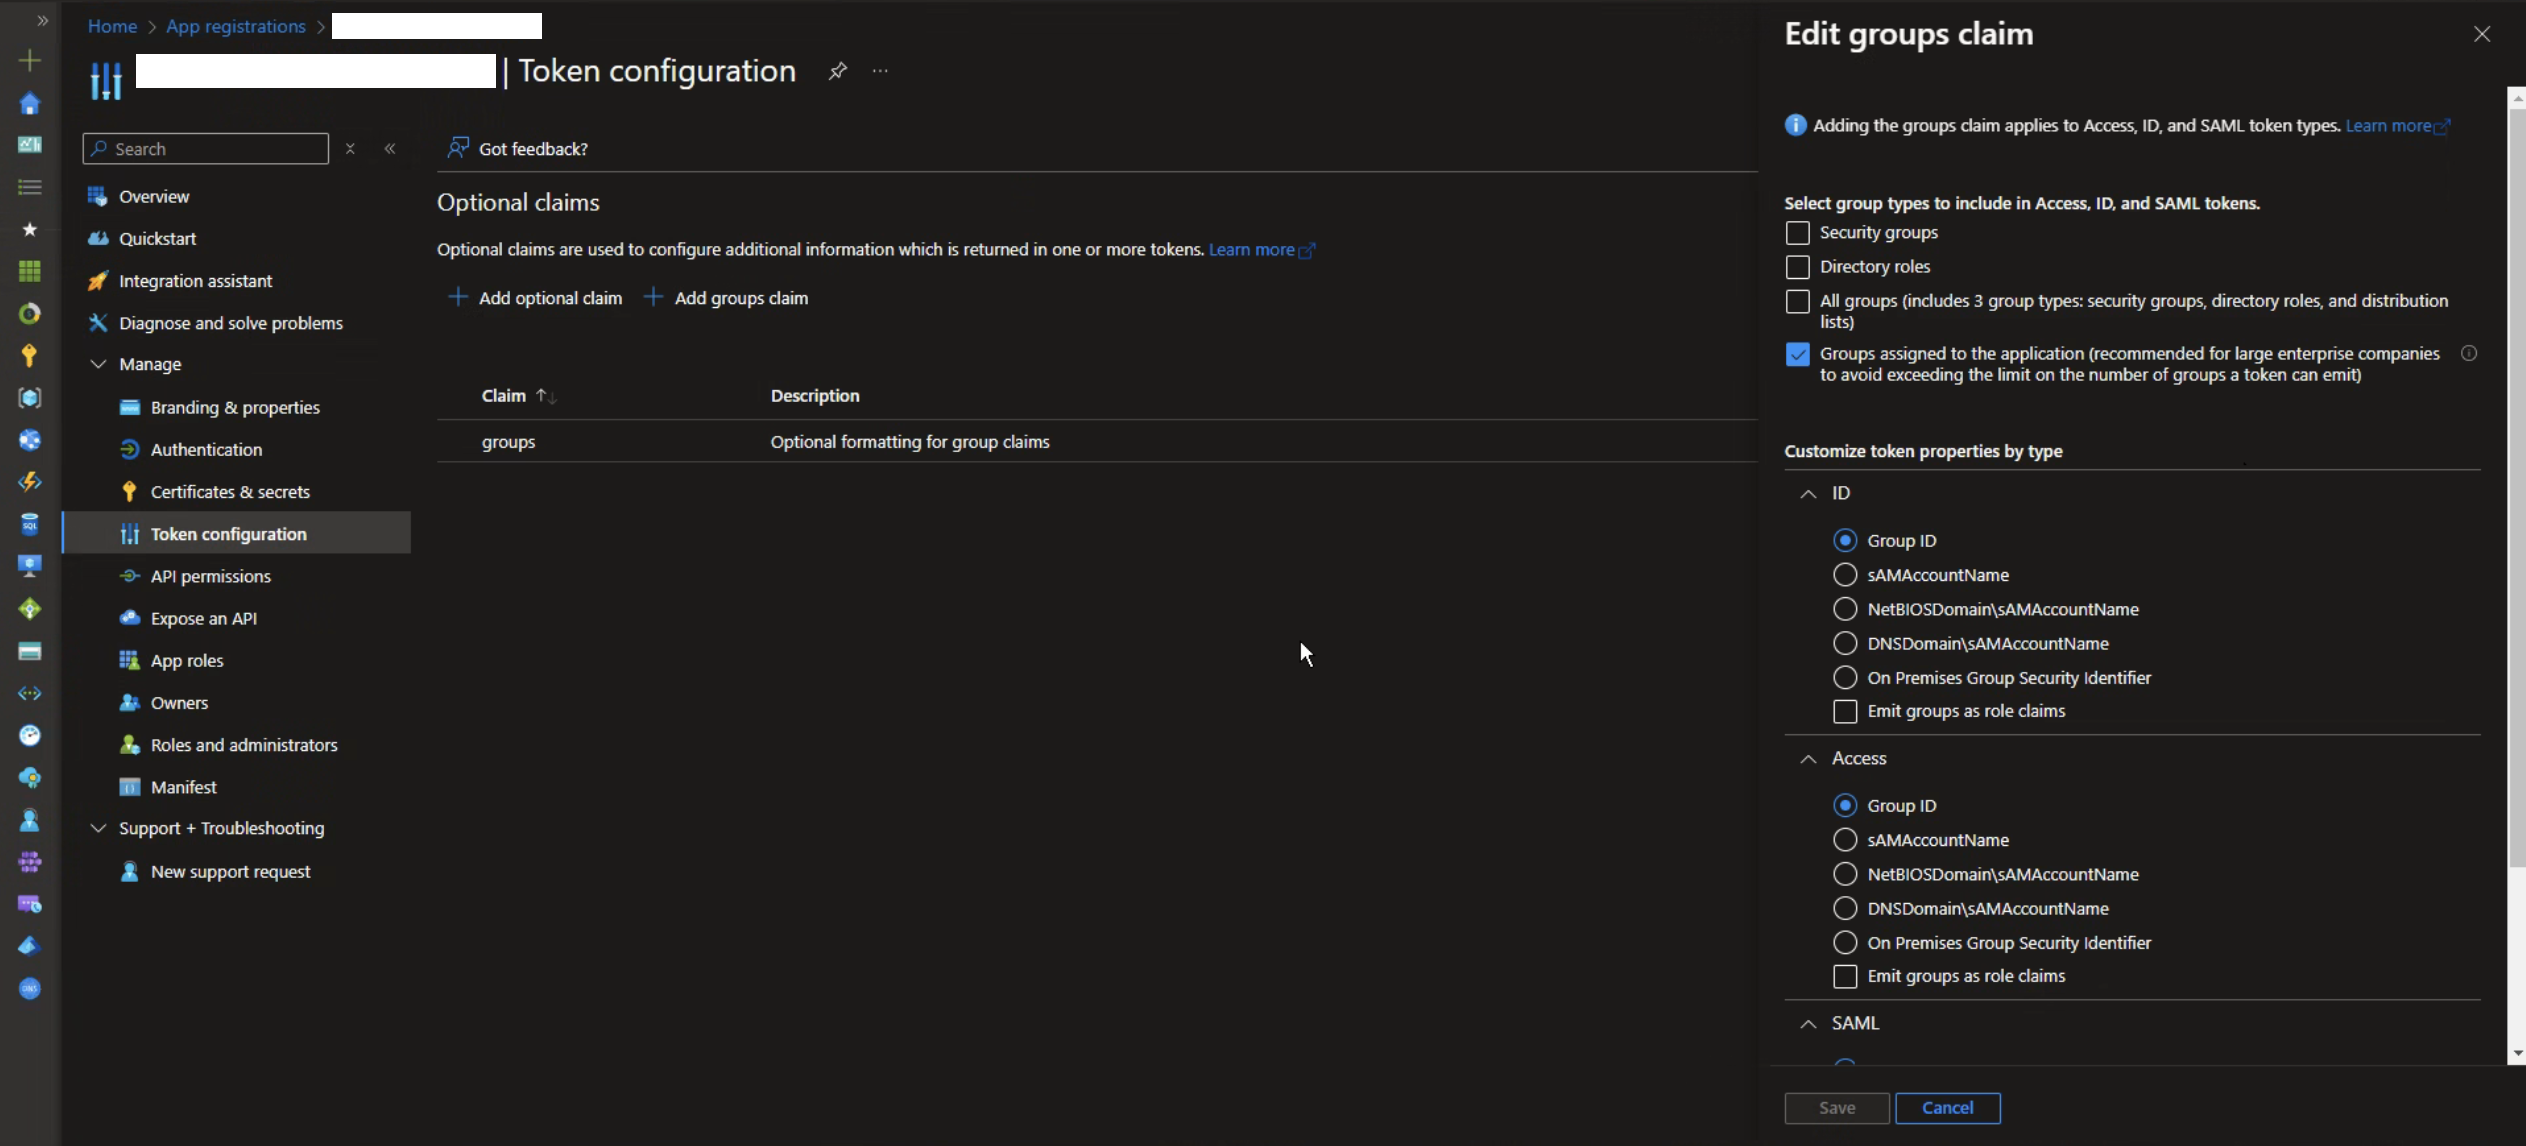
Passo 3: Configura i token per l'SSO
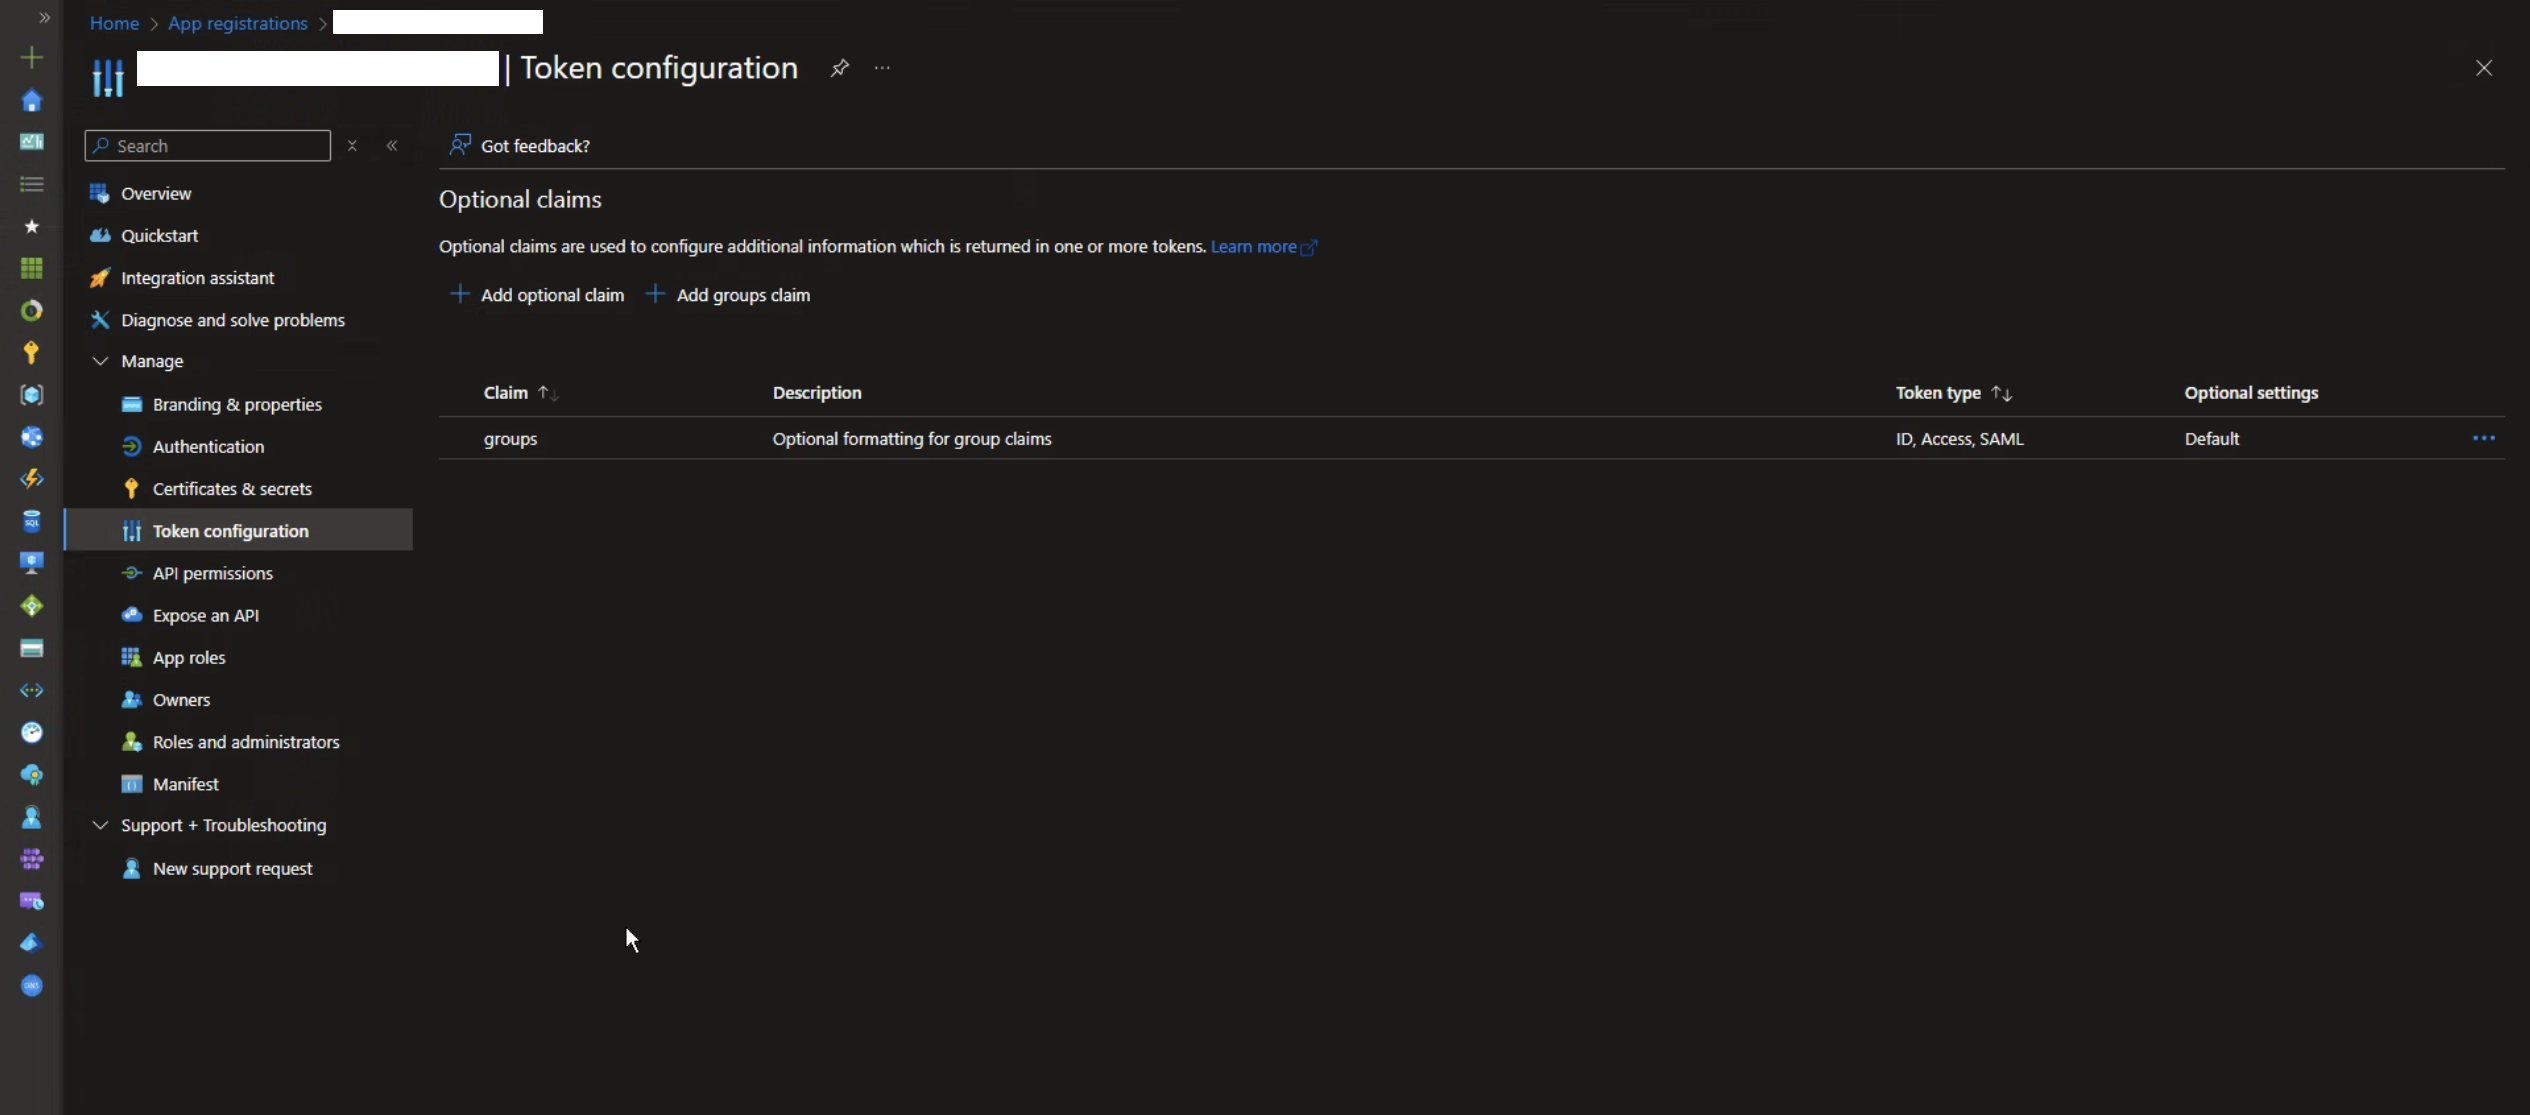
Vai alla sezione di configurazione dei token:
- Nella barra laterale sinistra, seleziona "Configurazione dei token".
- Aggiungi la dichiarazione per i gruppi.
- Clicca su "Aggiungi dichiarazione gruppi".
- Seleziona "Gruppi assegnati all'applicazione" (raccomandato per le grandi organizzazioni).
- Sotto "Personalizza le proprietà del token per tipo", seleziona "ID del gruppo" in "ID e Accesso".
Passo 4: Configurazione dei permessi API
- Nel pannello di sinistra, sotto la sezione "Gestisci", clicca su "Permessi API". Vedrai una sezione chiamata "Permessi configurati" con i permessi esistenti.
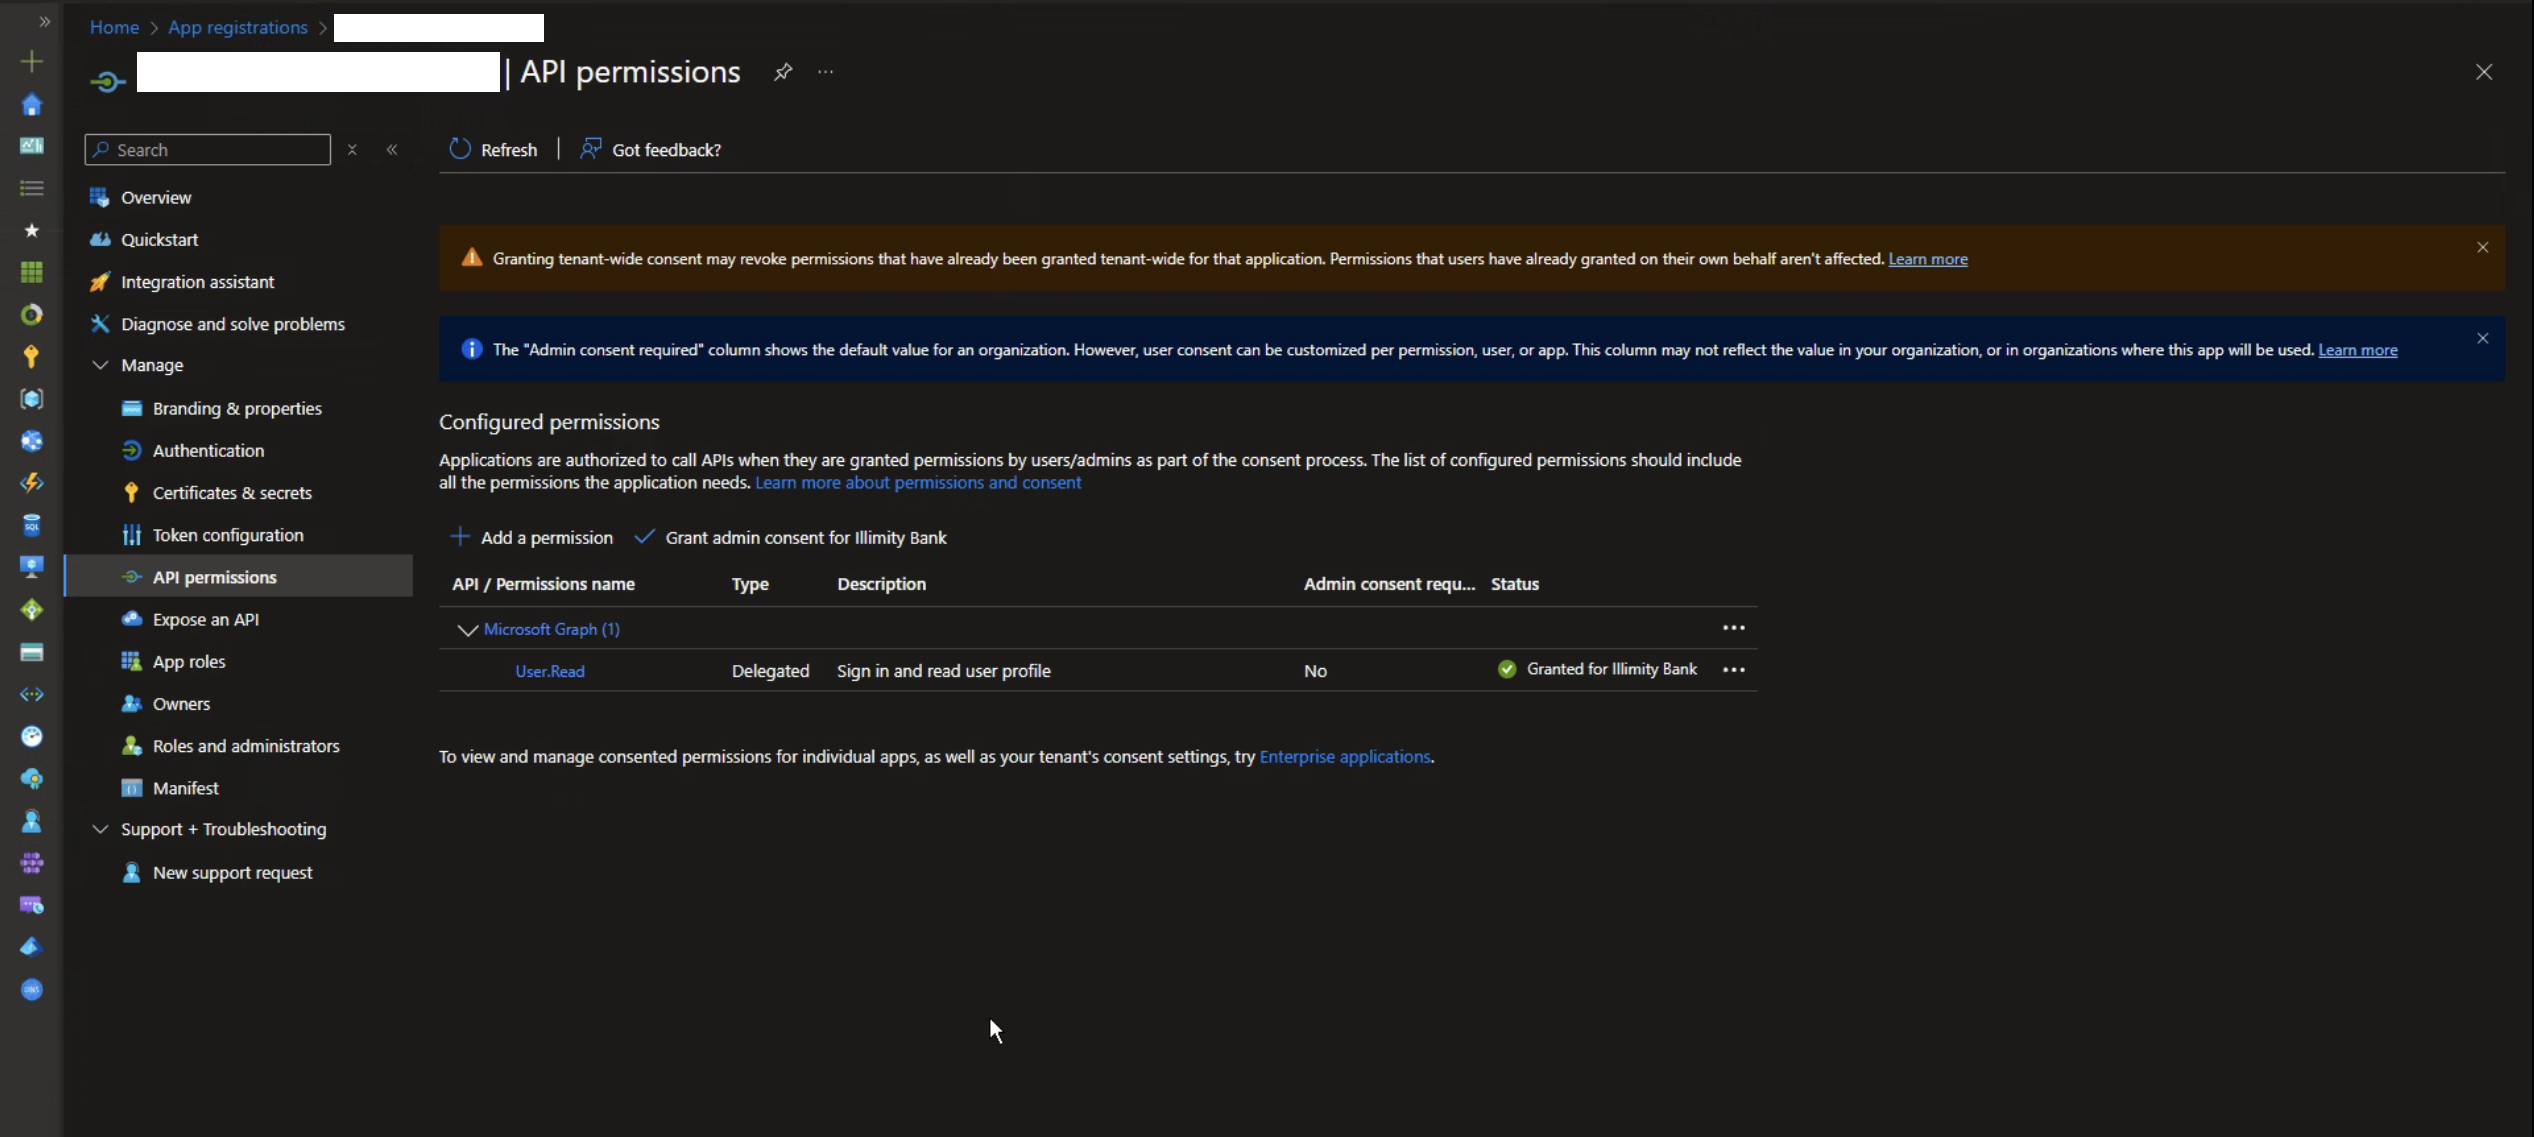
- Aggiungi nuovi permessi API
- Clicca su "+ Aggiungi un permesso".
- Seleziona il tipo di API (ad esempio, Microsoft Graph).
- Scegli tra:
- Permessi delegati: per accesso a nome di un utente.
- Permessi applicazione: per accesso diretto da un'app senza interazione con l'utente.
- Seleziona i permessi necessari (ad esempio, User.Read per leggere il profilo utente).
- Clicca su "Aggiungi permessi" per confermare.
- Concedi il consenso dell'amministratore
Dopo aver aggiunto i permessi, clicca su "Concedi consenso amministrativo per [Nome dell'organizzazione]" (ad esempio, Illimity Bank). Conferma l'azione nella finestra a comparsa.
- Verifica i permessi
Assicurati che lo stato del permesso mostri "Concesso per [Organizzazione]" con un'icona di spunta verde.
- Gestione avanzata (opzionale)
Per gestire i permessi concessi a livello di applicazione individuale:
- Clicca su "Applicazioni aziendali" nella parte inferiore della sezione permessi API.
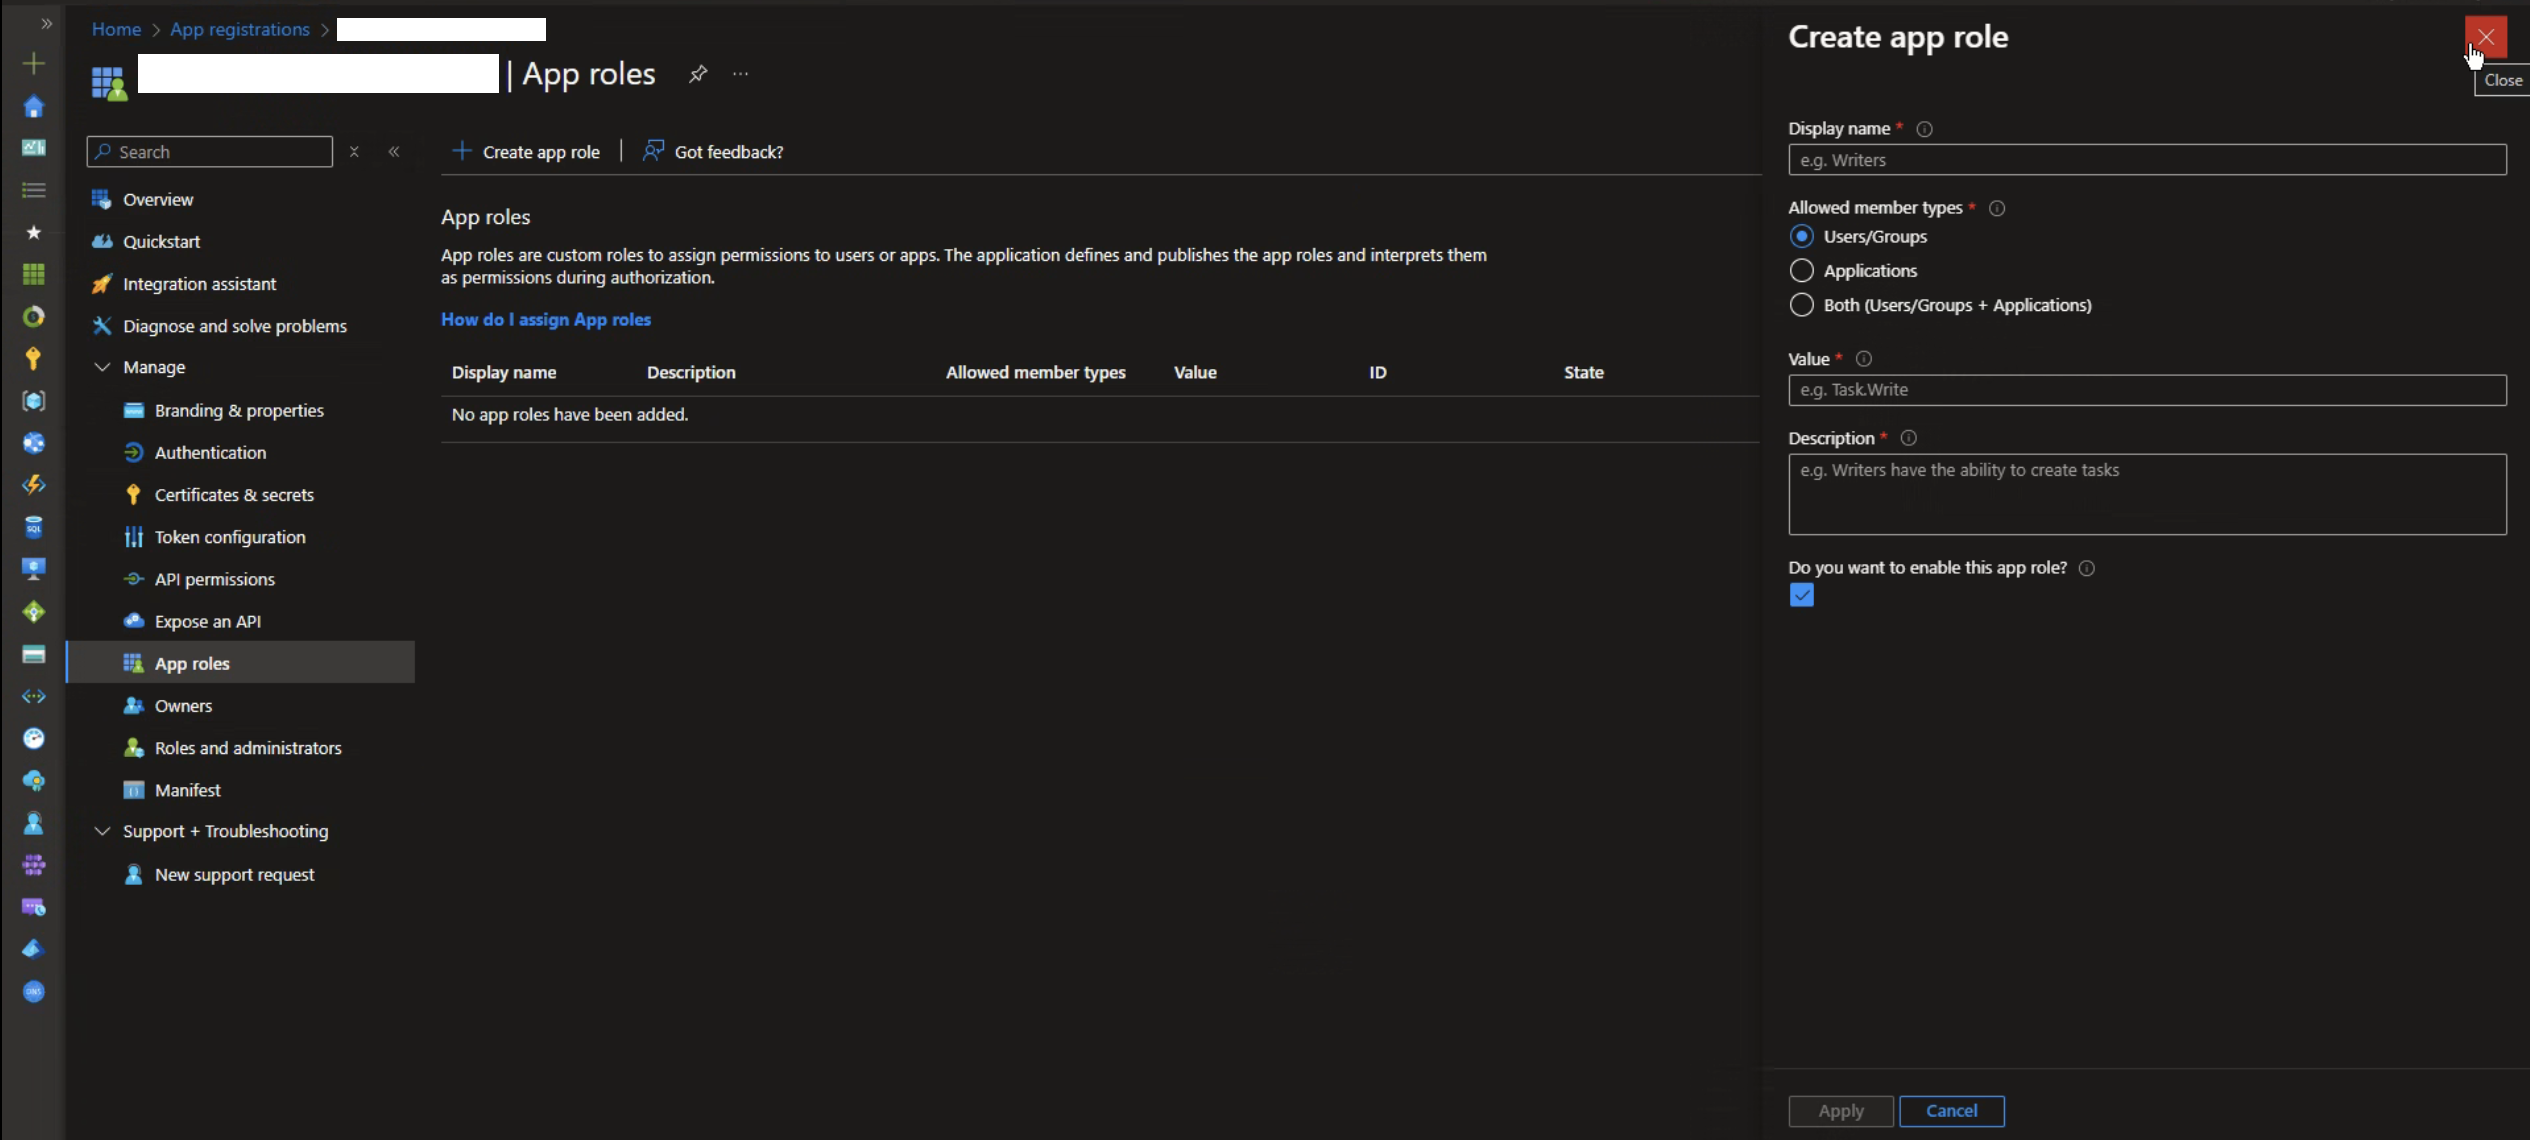
Passo 5: Ruoli dell'applicazione
Nel pannello di sinistra, sotto la sezione "Gestisci", clicca su "Ruoli dell'applicazione".
Clicca su "Crea ruoli dell'applicazione" e seleziona "Utenti/Gruppe" come mostrato nell'immagine seguente:
Passo 6: Utenti e Gruppi
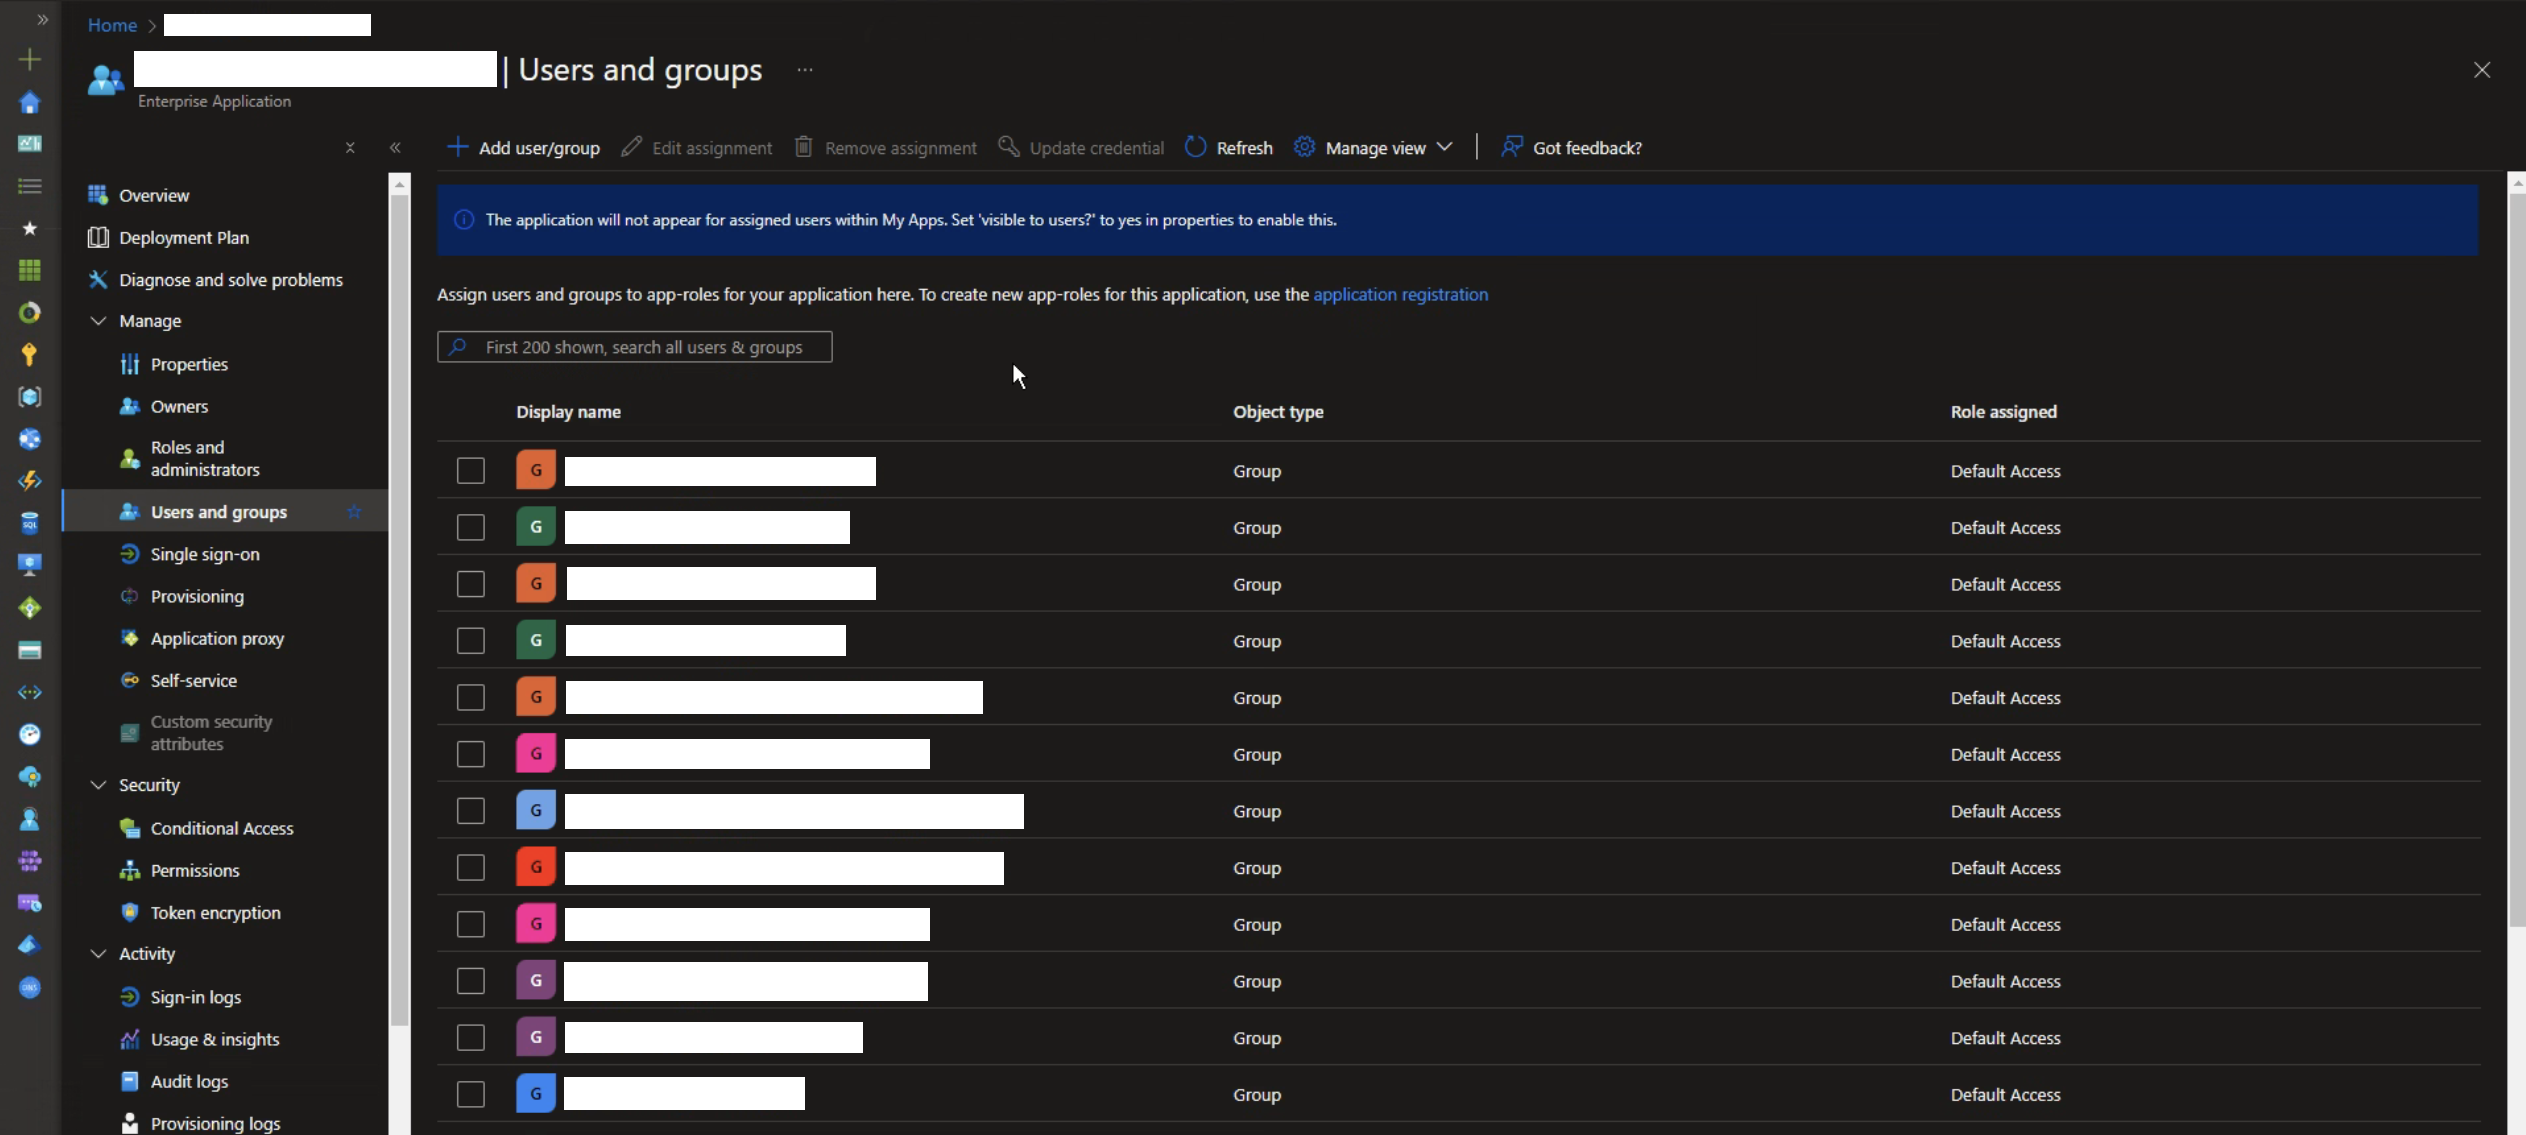
Nel pannello di sinistra, sotto la sezione "Gestisci", clicca su "Utenti e gruppi".
Aggiungi tutti i gruppi utente che desideri abilitare per il Single Sign-On qui.
Passo 7: Segreto del client
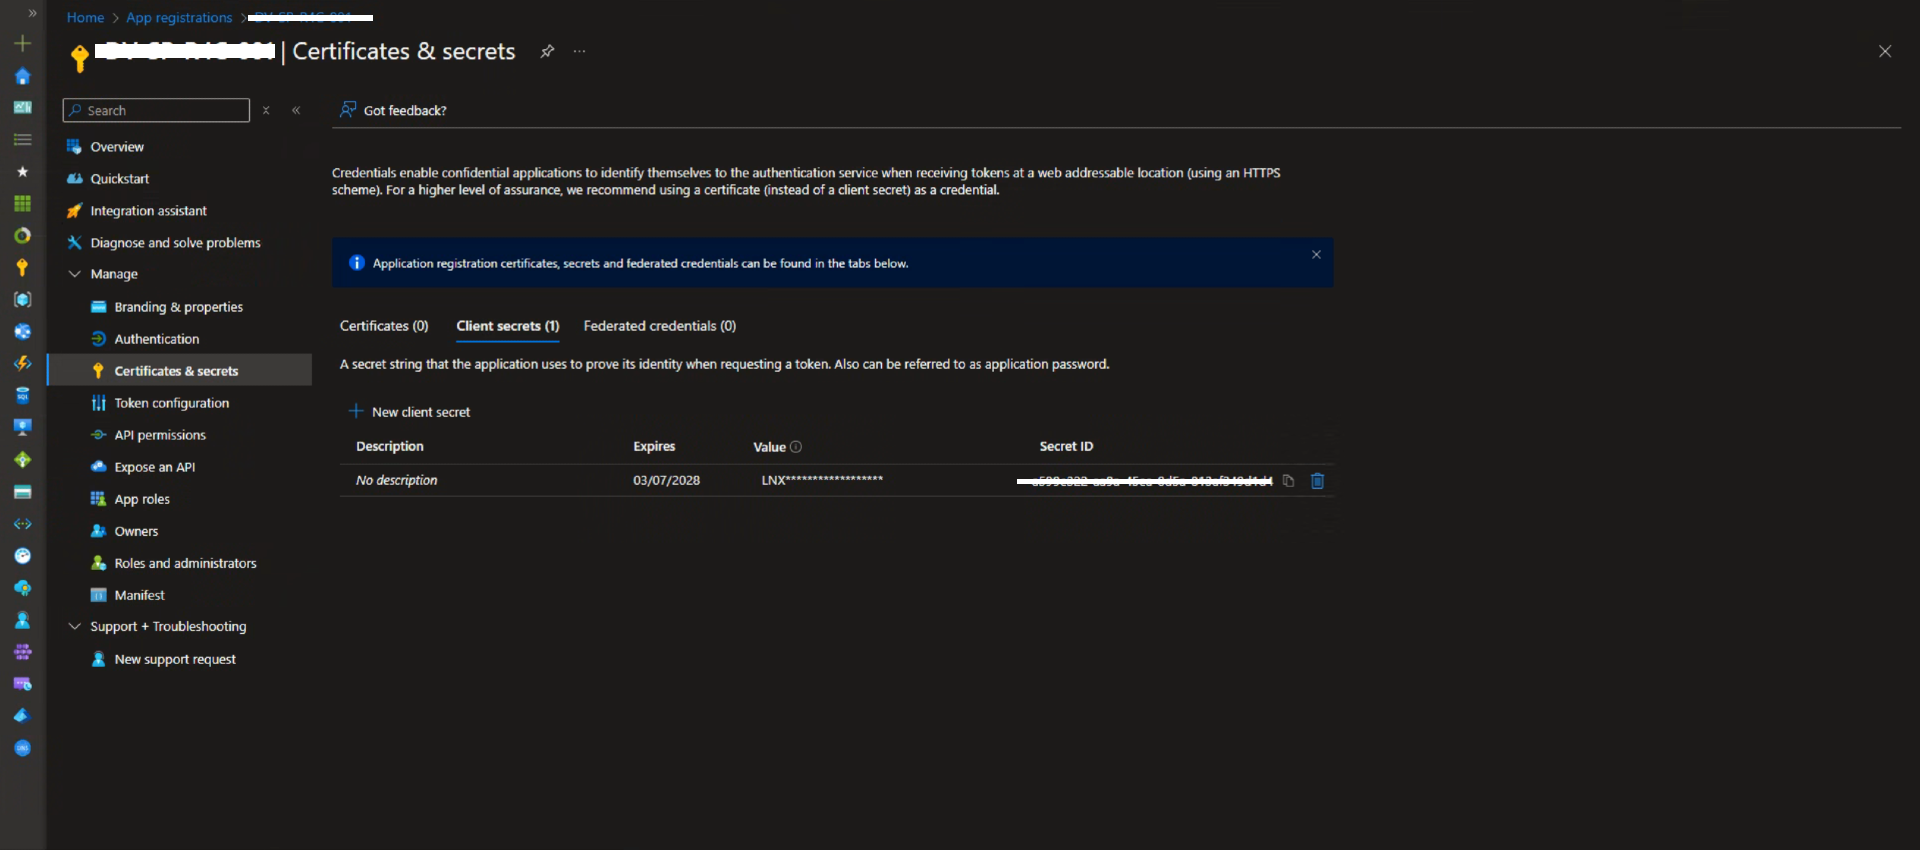
Nel pannello di sinistra, sotto la sezione "Gestisci", clicca su "Certificati e segreti".
- Sotto "Segreti del client", clicca su + "Nuovo segreto del client".
- Inserisci una descrizione e seleziona un periodo di scadenza.
- Clicca su "Aggiungi", quindi copia e conserva in modo sicuro il valore generato.
Passo 8: Passaggi su Nebula
Ora è il momento di configurare l'SSO su Nebula. Segui questi passaggi.
Passo 9: Imposta l'URL di reindirizzamento nel portale di Azure
Nel pannello di sinistra, sotto la sezione "Gestisci", clicca su "Autenticazione".
Poi, copia l'URL di reindirizzamento da Nebula e aggiungilo sotto Web / URI di reindirizzamento:
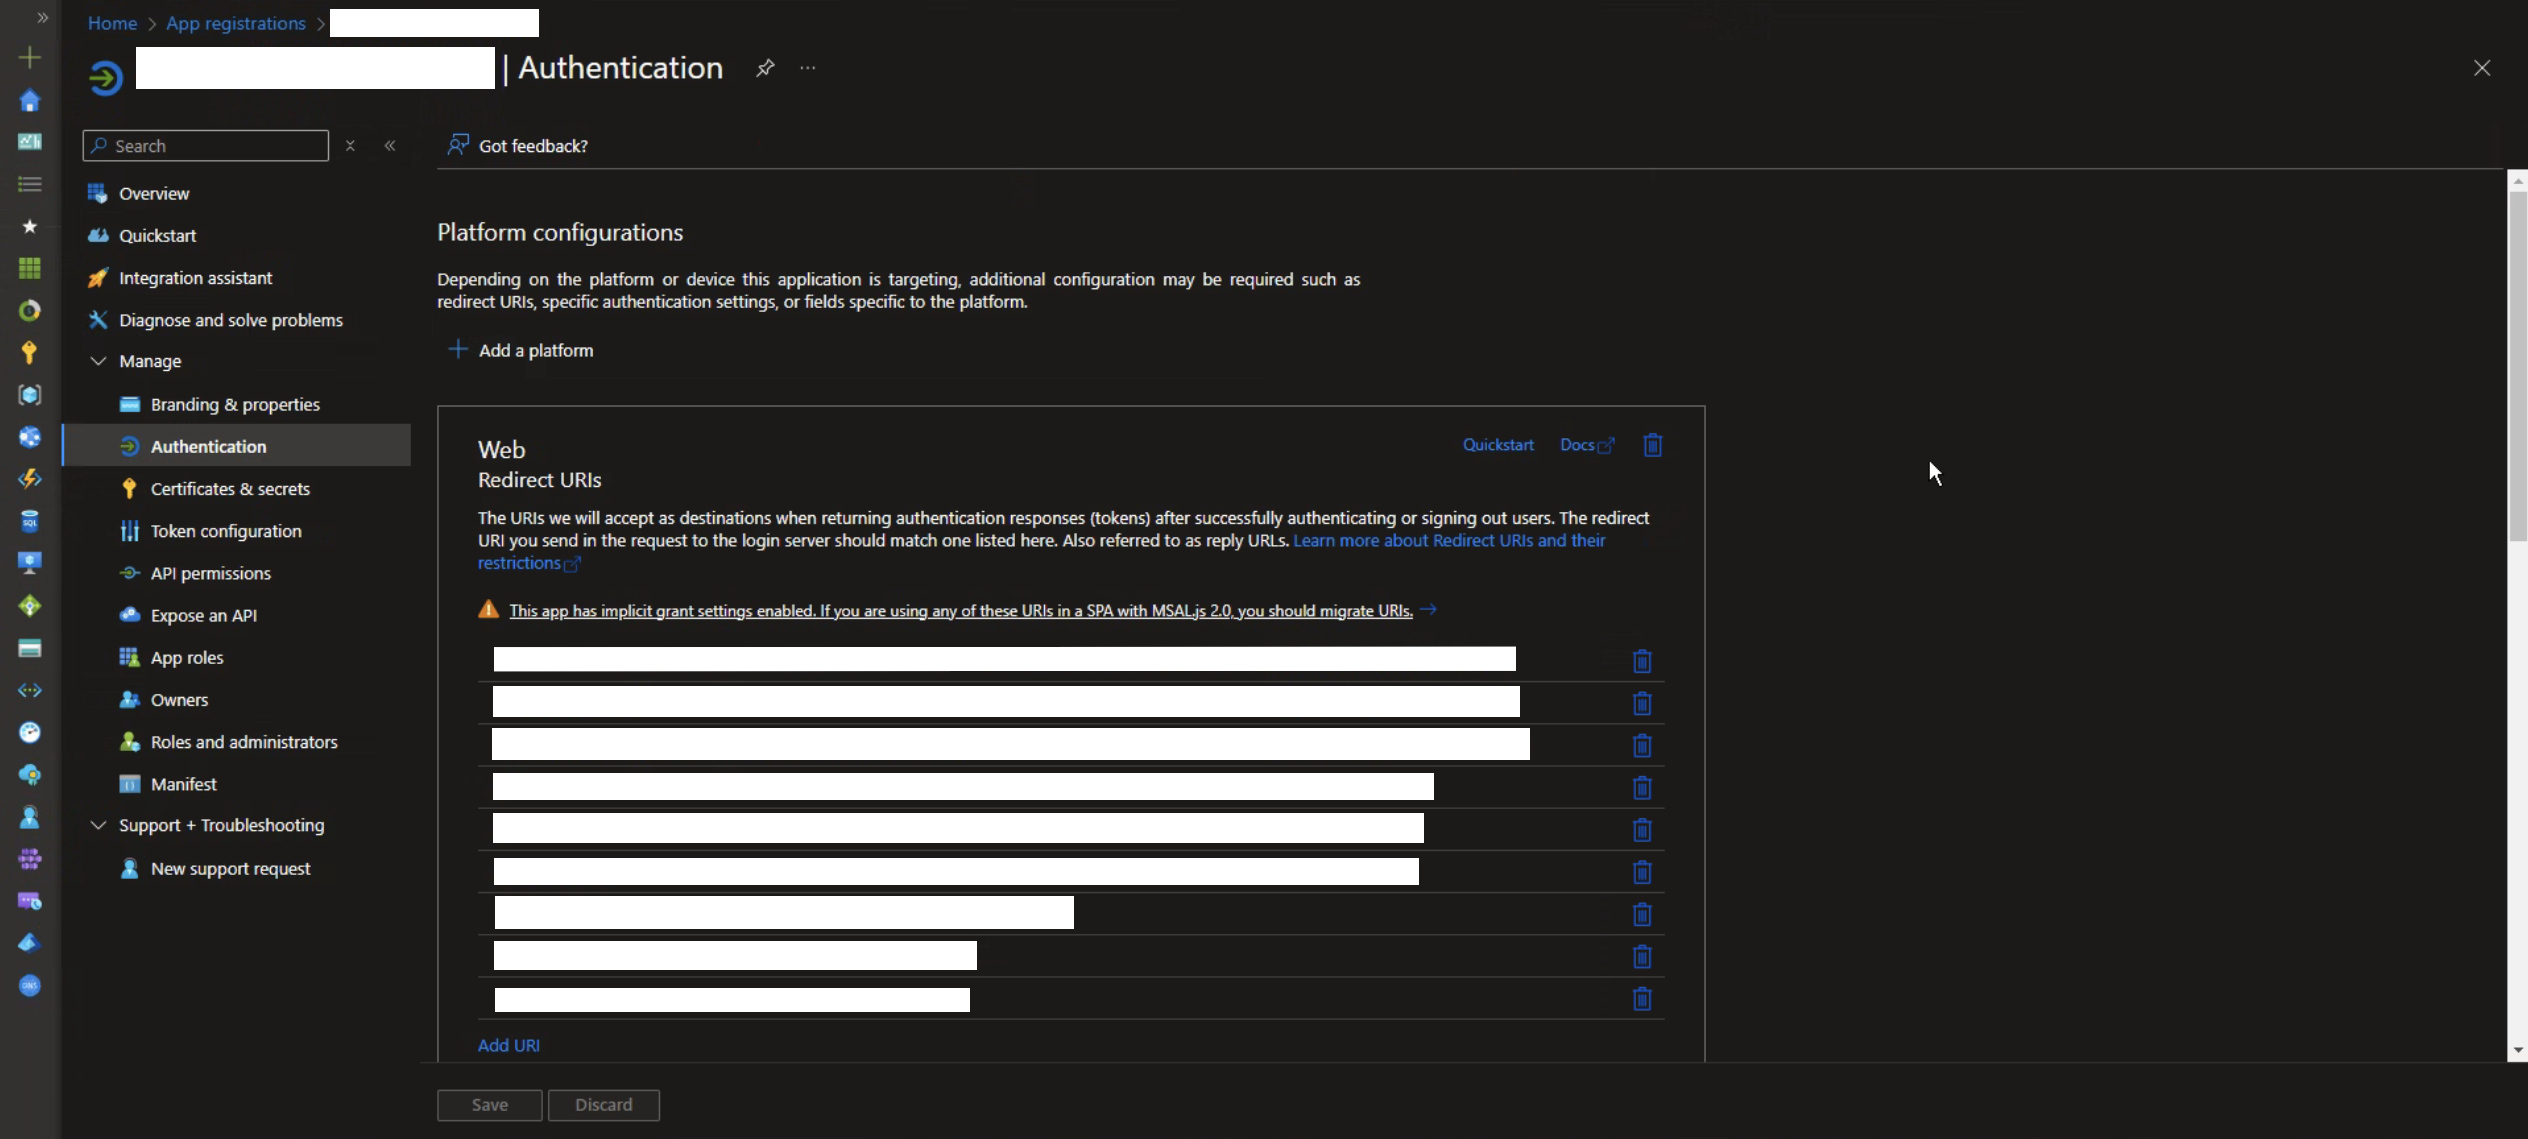
L'ultimo passo è configurare le impostazioni di 'Flussi impliciti e ibridi'. Consulta l'immagine seguente per avere indicazioni.