Configuración
Configurar el SSO permite a su organización acceder a Nebula utilizando credenciales corporativas, eliminando la necesidad de crear cuentas de usuario dedicadas.
Además, puede habilitar el mapeo de grupos (por ejemplo, grupos de Active Directory) a los roles de la aplicación de Nebula, lo que permite una gestión precisa de permisos para los colegas autorizados a acceder a Nebula.
Para configurar el inicio de sesión único en Nebula, necesita estos datos: Discovery Endpoint, Client ID, Client Secret.
Si su proveedor es Microsoft, puede seguir esta guía.
Configuración de Nebula
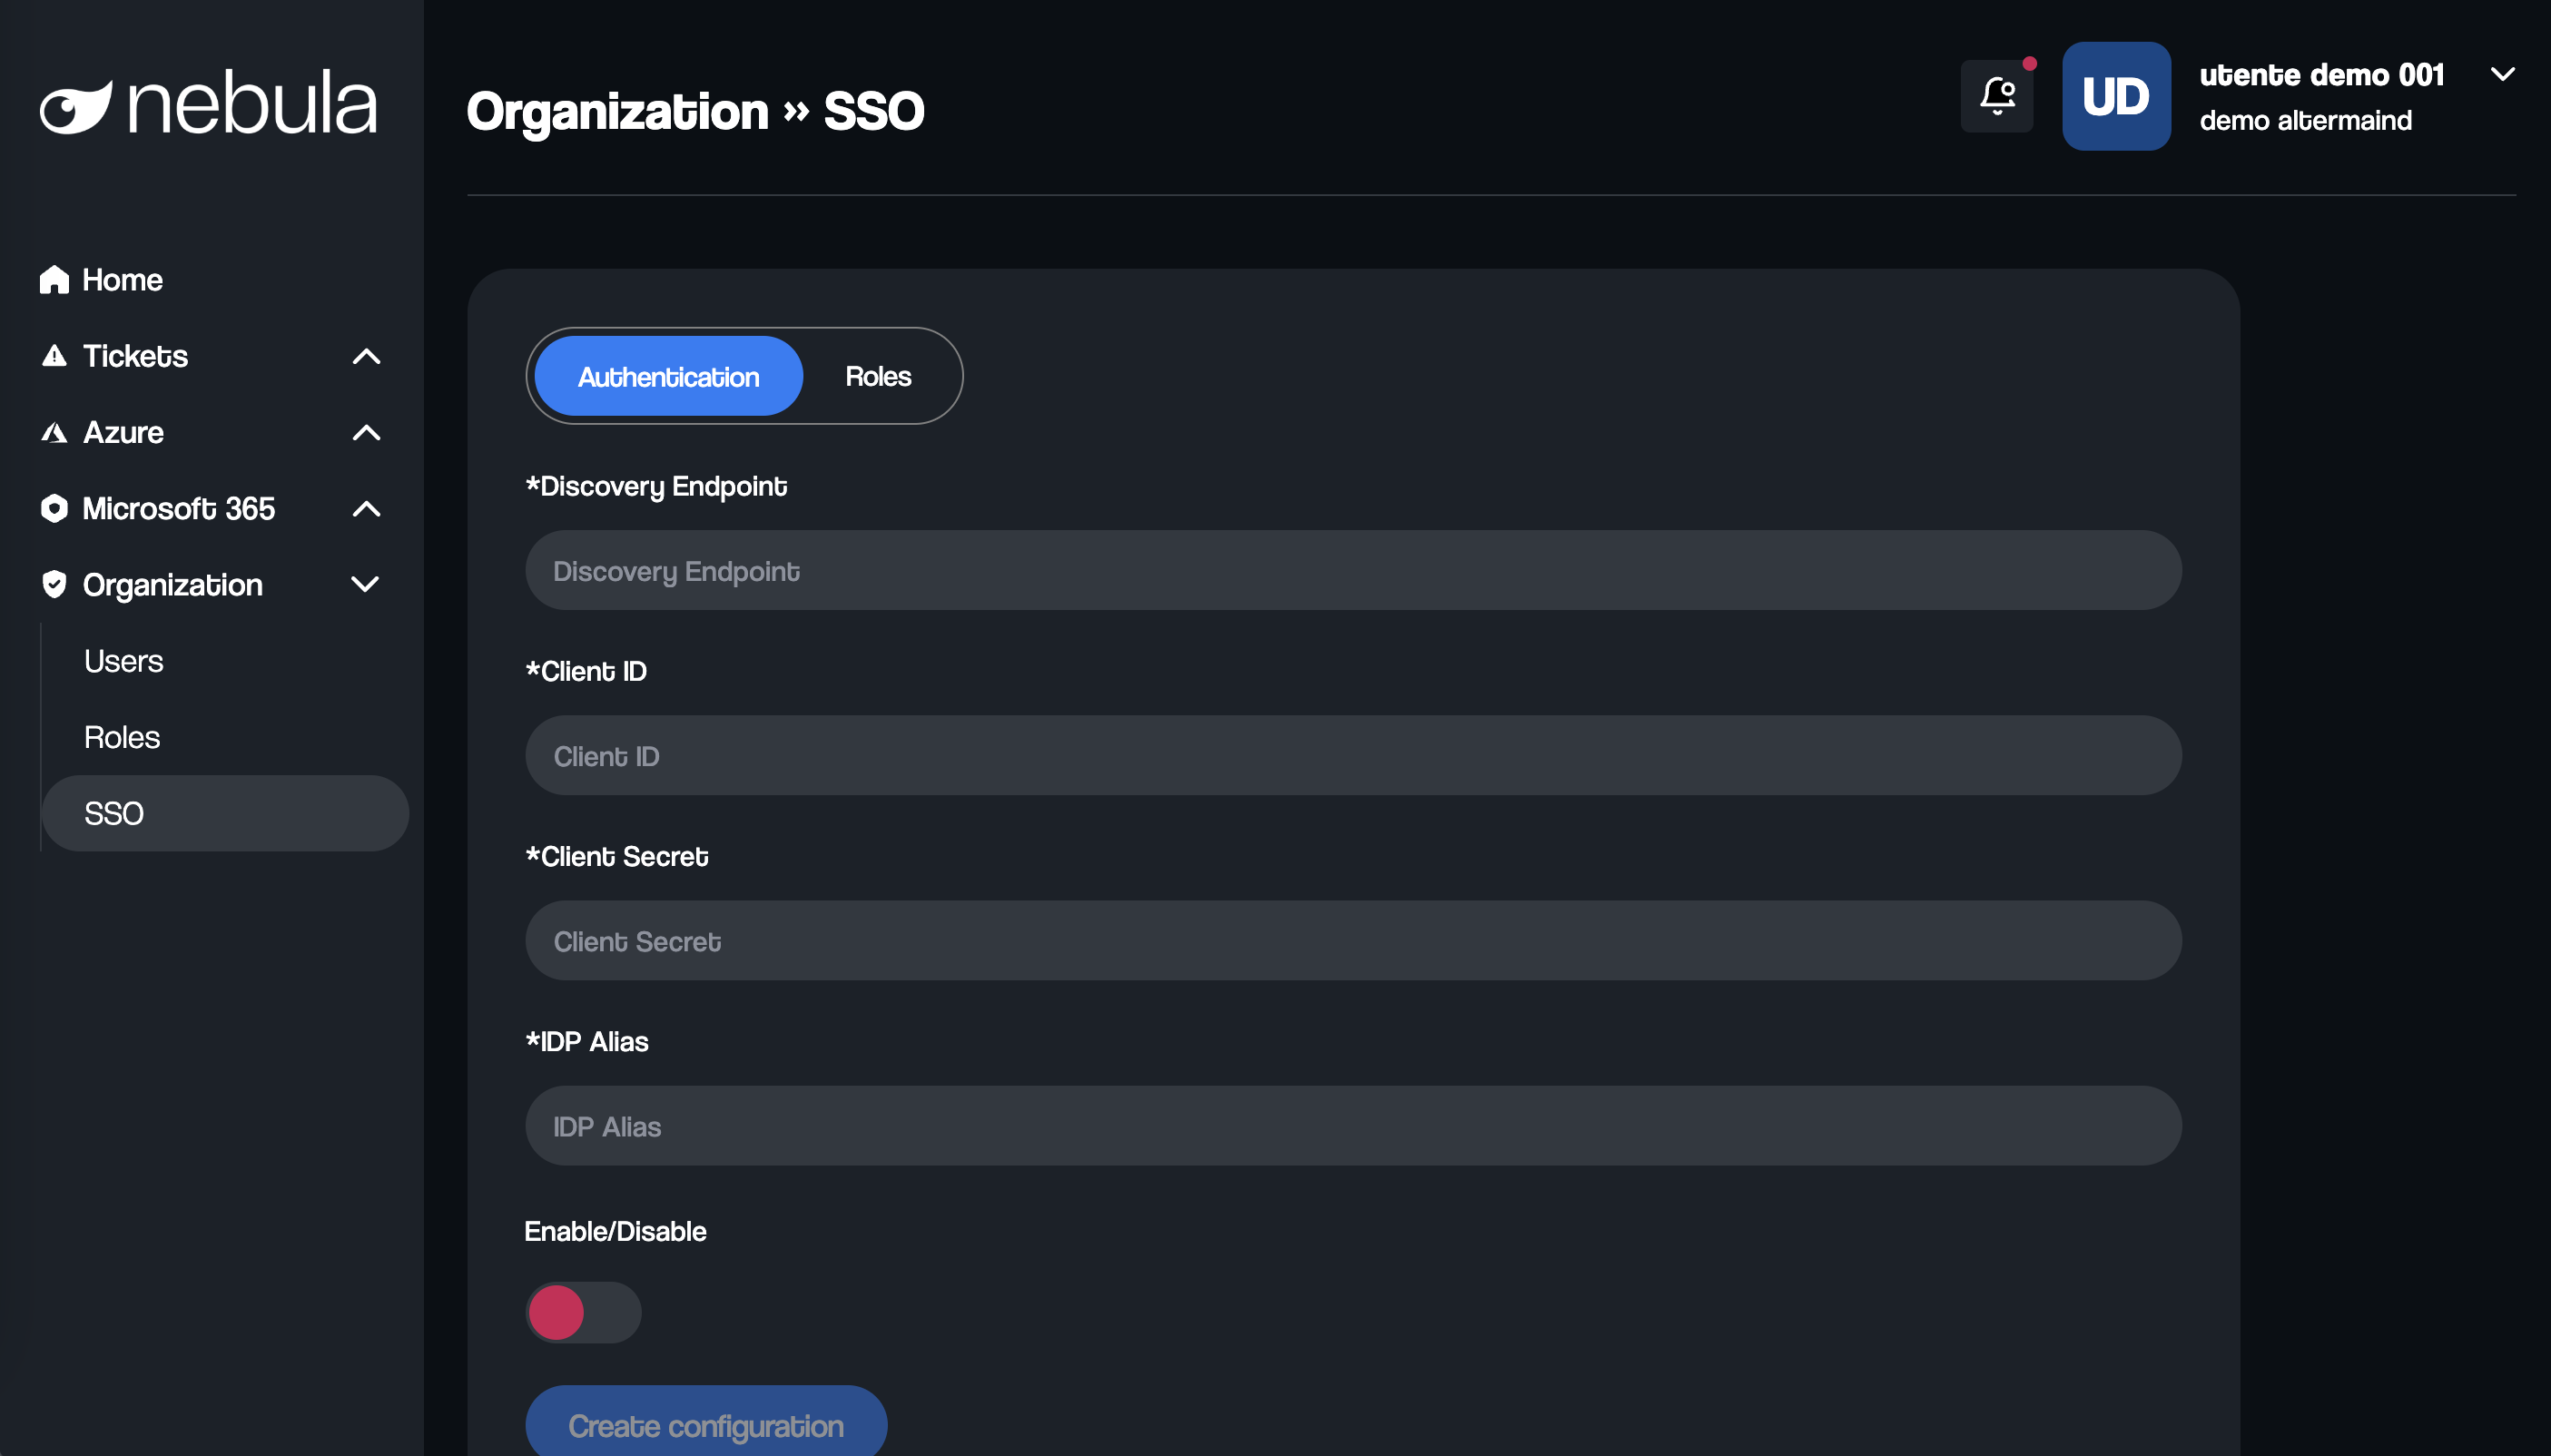
Para configurar el SSO, necesita los siguientes cuatro elementos de información:
- Punto de descubrimiento: La URL que proporciona todos los detalles de configuración necesarios para el proveedor de identidad.
- ID de cliente: El ID de cliente del registro de la aplicación.
- Secreto de cliente: El secreto de cliente del registro de la aplicación.
- Alias: Un nombre utilizado para identificar la configuración, que se incluirá en la URL de inicio de sesión de SSO.
Después de guardar la configuración
Una vez guardada la configuración, recibirá dos valores clave:
- URL de redirección: Esta debe configurarse en su registro de aplicación para asegurarse de que, después de iniciar sesión, los usuarios se redirijan correctamente a Nebula.
- URL de inicio de sesión: Una URL única para su organización que debe compartirse con sus colegas. Esta es la URL para la autenticación SSO.
Habilitar y deshabilitar SSO
Como puede notar, hay un interruptor para habilitar o deshabilitar la configuración de SSO. Esto le permite ingresar y guardar todos los parámetros necesarios sin activar inmediatamente el SSO, dándole la flexibilidad de habilitarlo en un momento posterior.
Habilitar SSO con Microsoft
Siga estos pasos solo si desea configurar el SSO con Microsoft.
Paso 1: Iniciar sesión en el portal de Azure
Vaya al portal de Azure.
Inicie sesión con una cuenta que tenga los permisos necesarios para crear y gestionar los registros de aplicaciones.
Paso 2: Crear un nuevo registro de aplicación
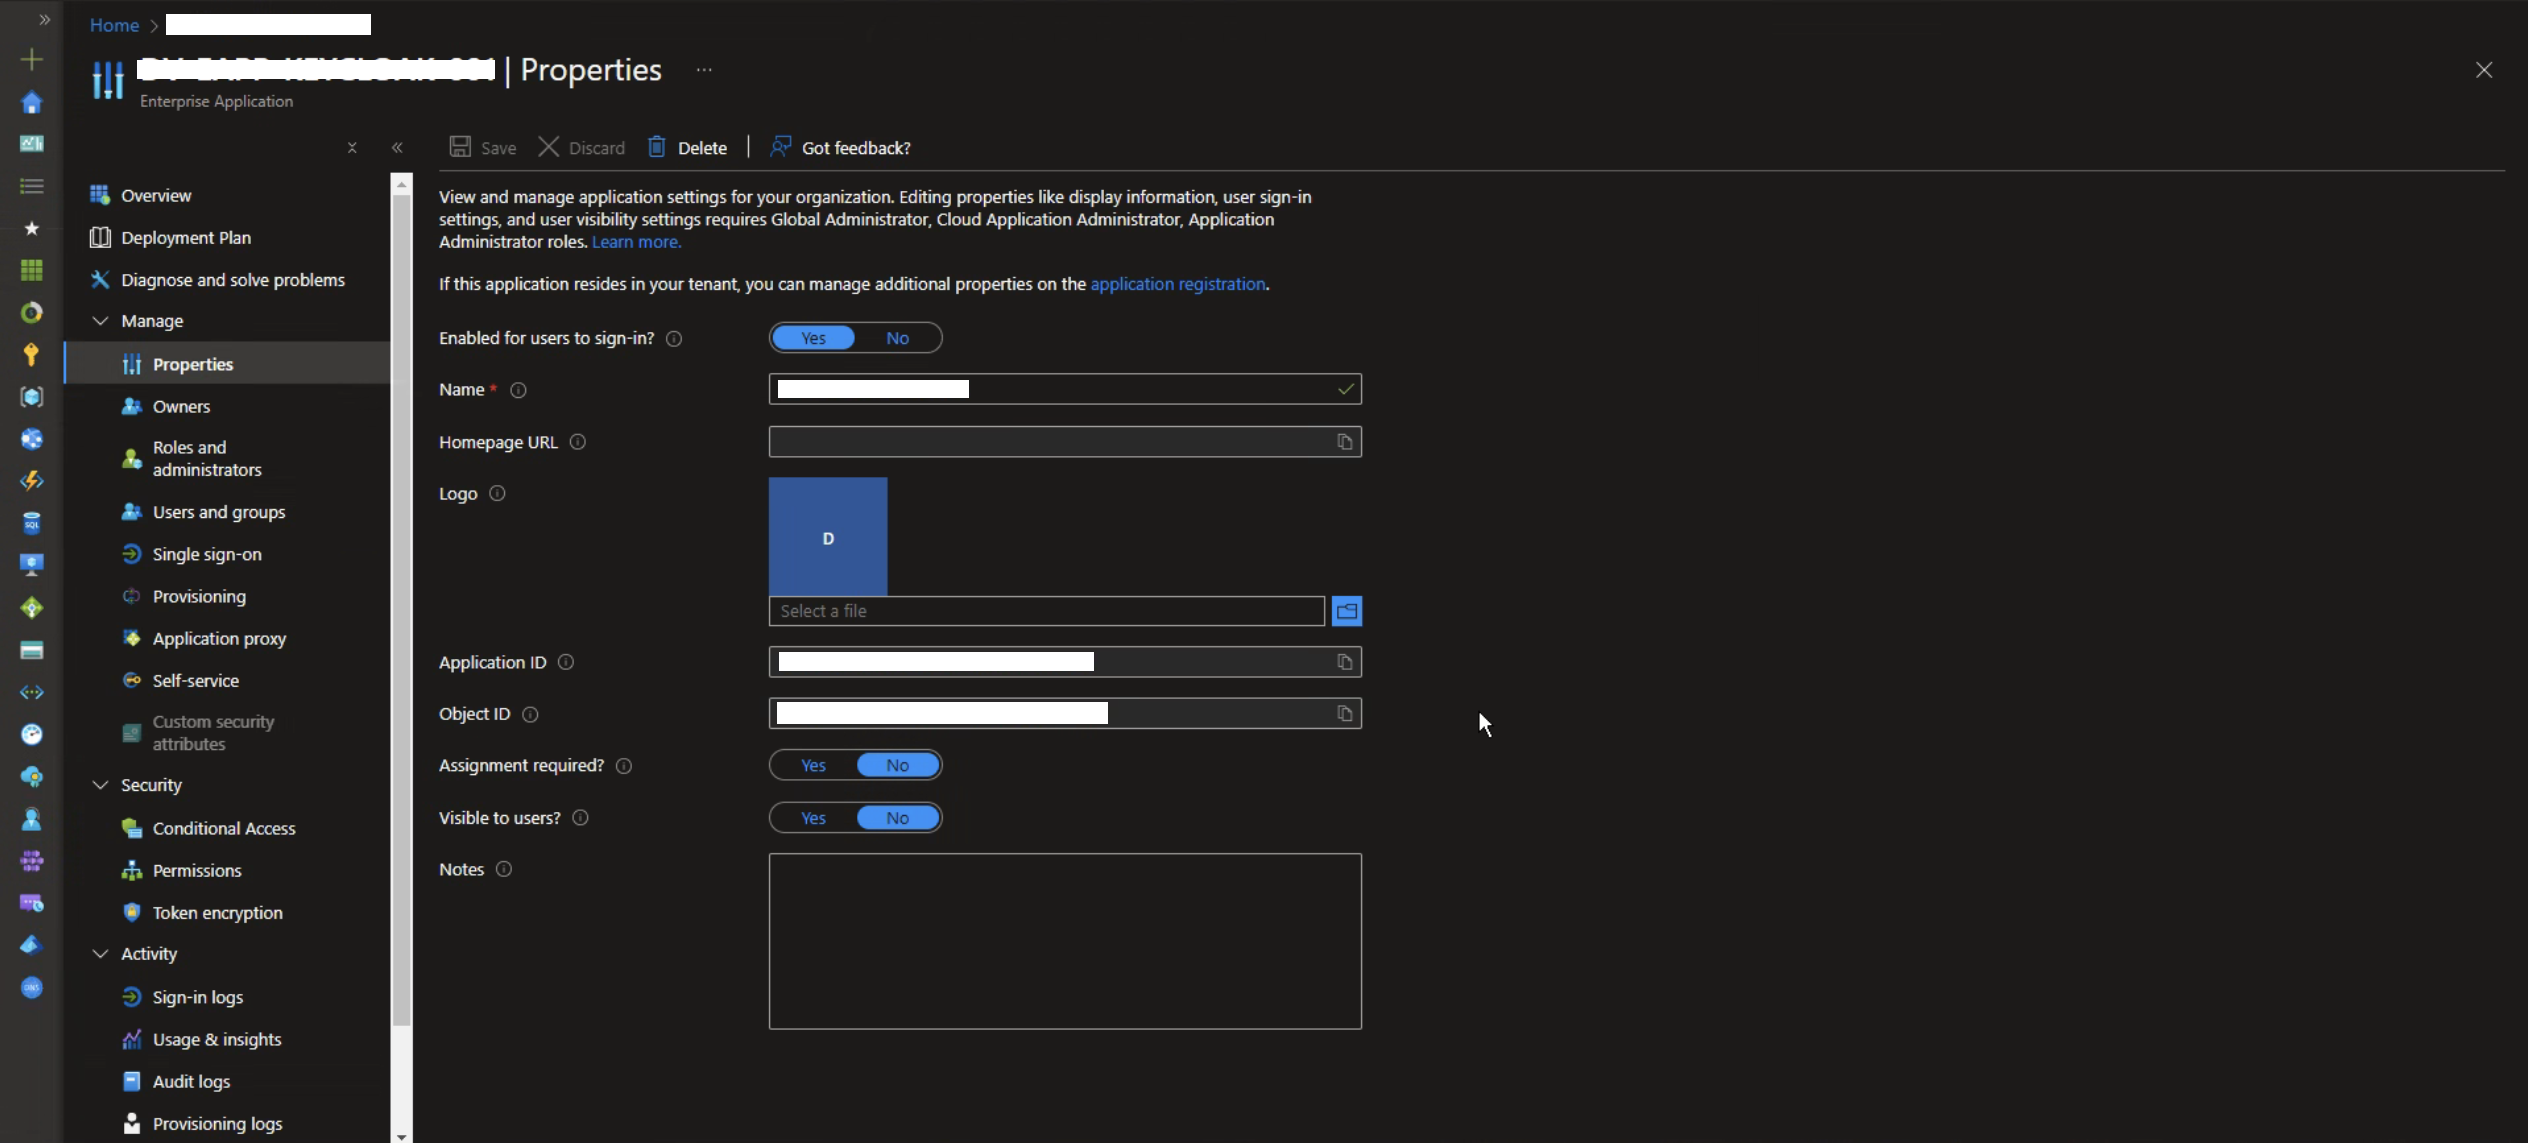
Una vez que haya creado un nuevo registro de aplicación, vaya a la sección "Propiedades" donde encontrará el ID de cliente. Necesitará esta información más adelante para la configuración de Nebula.
Paso 3: Configurar los tokens para SSO
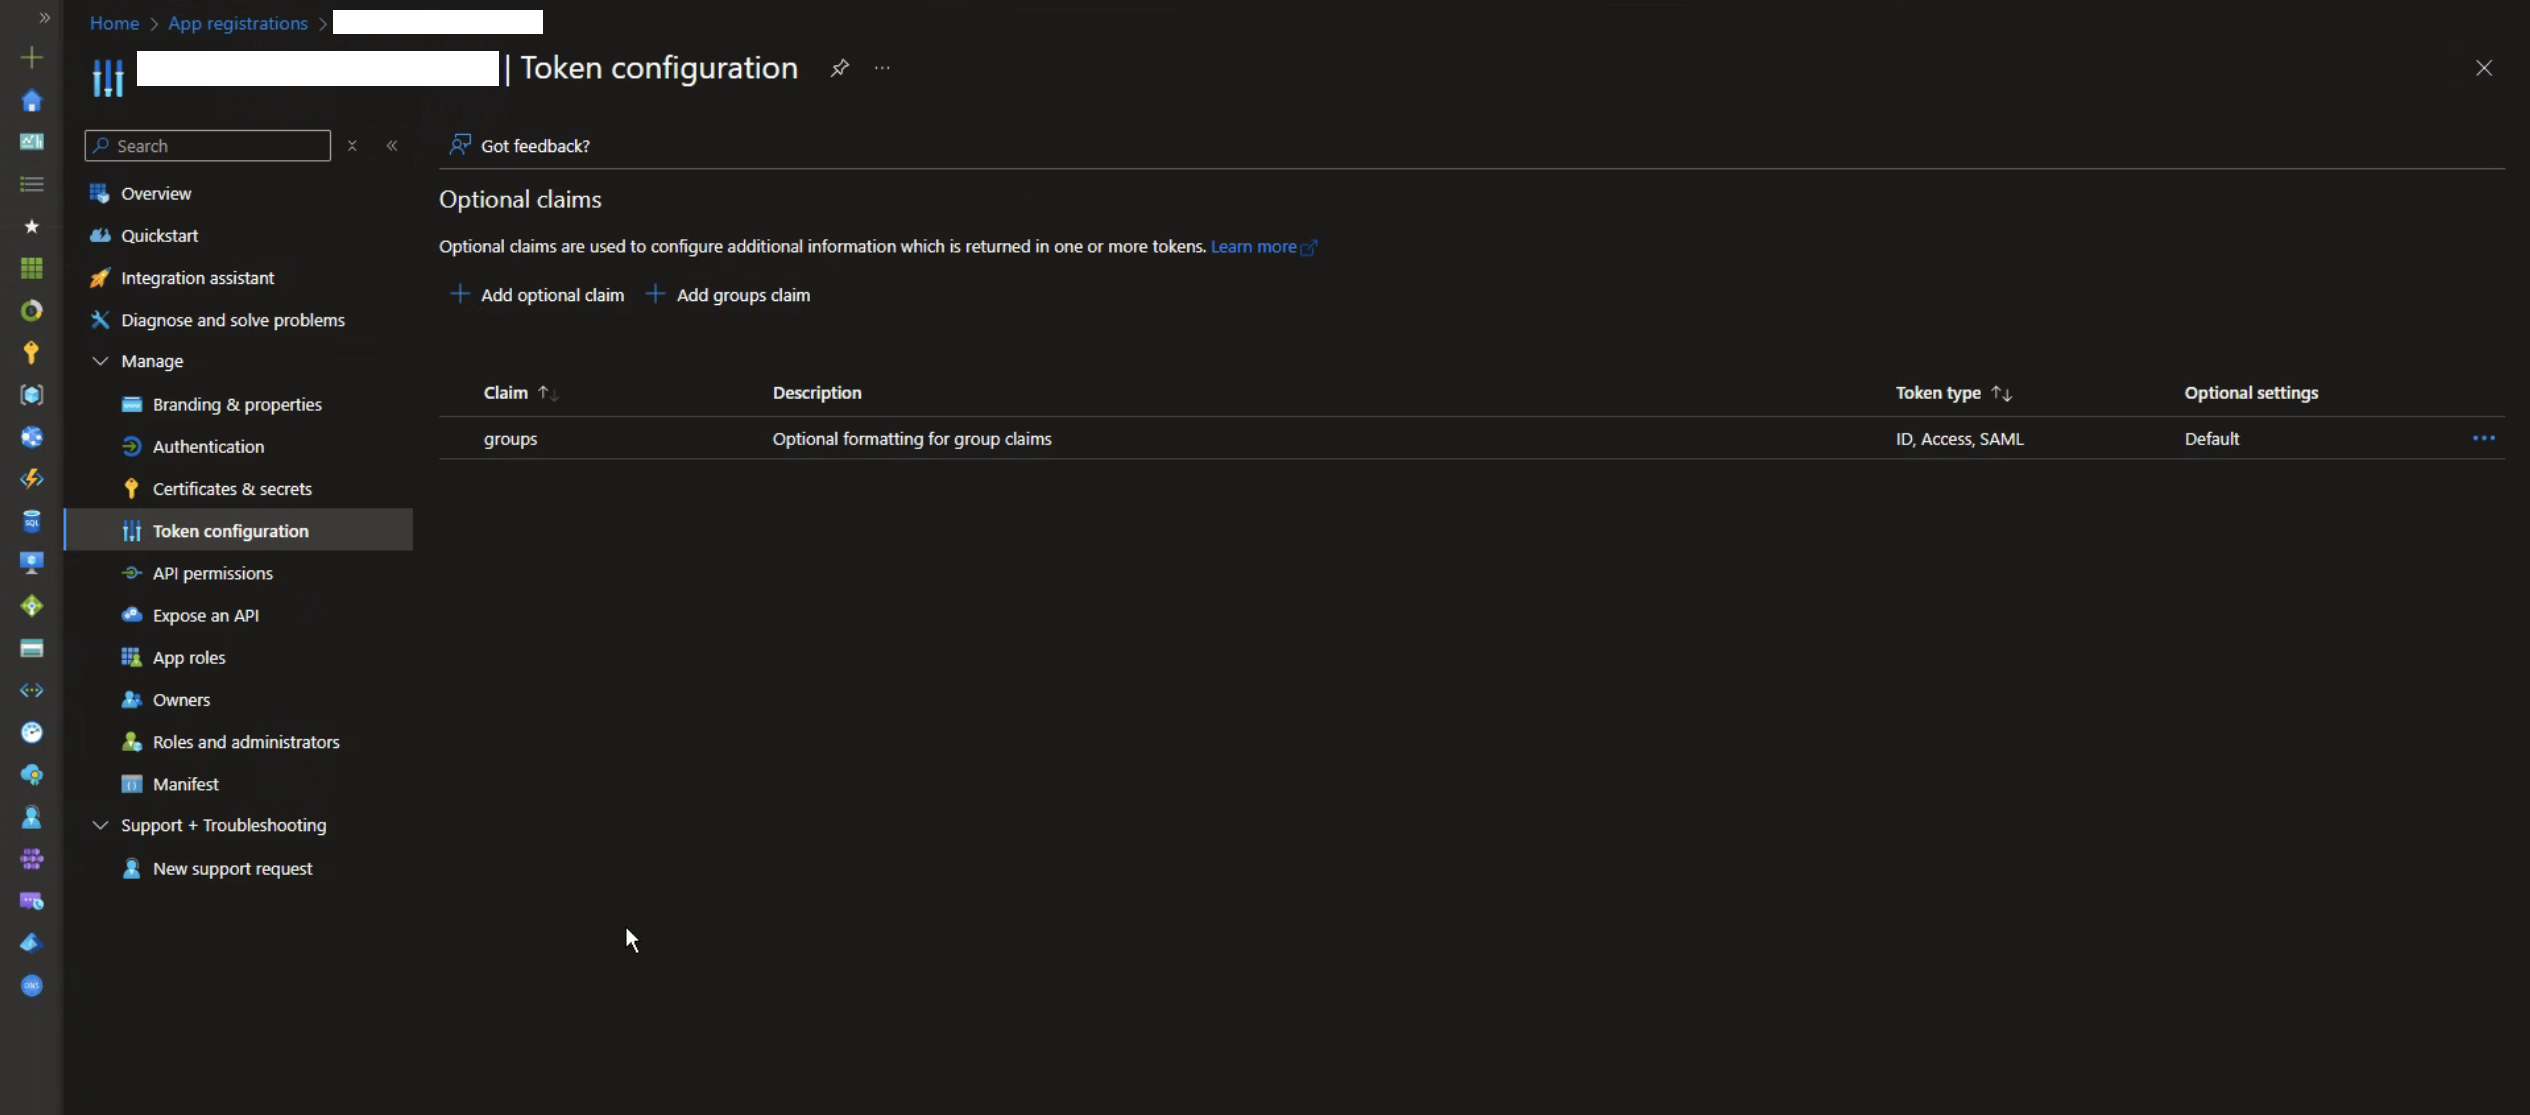
Vaya a la sección de Configuración de tokens:
- En la barra lateral izquierda, seleccione Configuración de tokens.
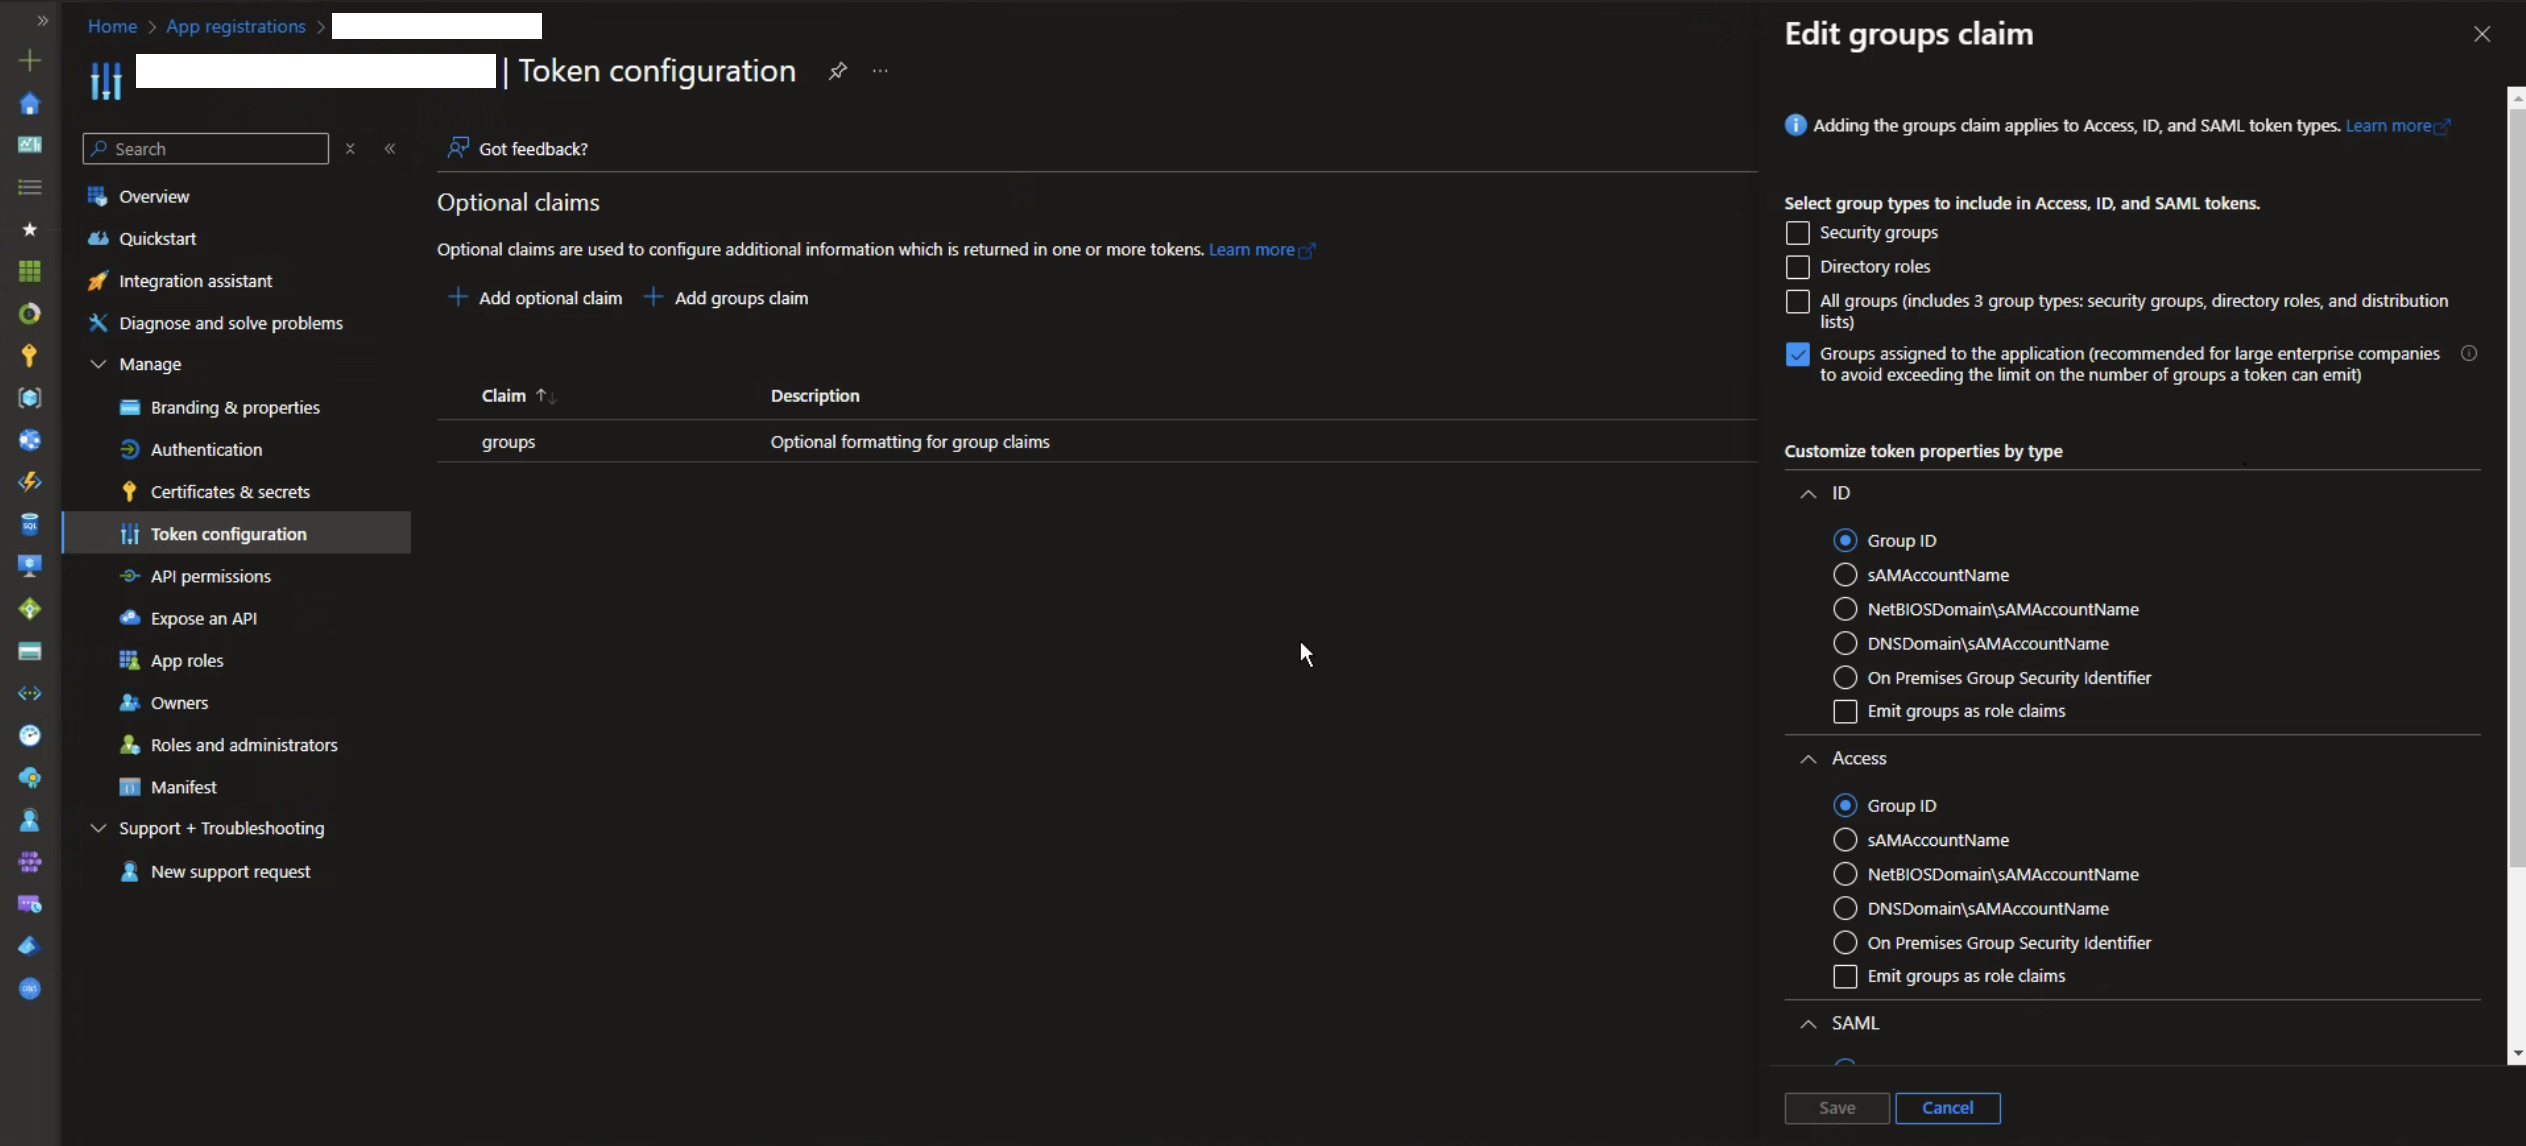
- Agregue el reclamo de grupos.
- Haga clic en "Agregar reclamo de grupos".
- Seleccione "Grupos asignados a la aplicación" (recomendado para grandes organizaciones).
- Bajo "Personalizar propiedades del token por tipo", seleccione ID de grupo bajo ID y Acceso.
Paso 4: Configuración de permisos de API
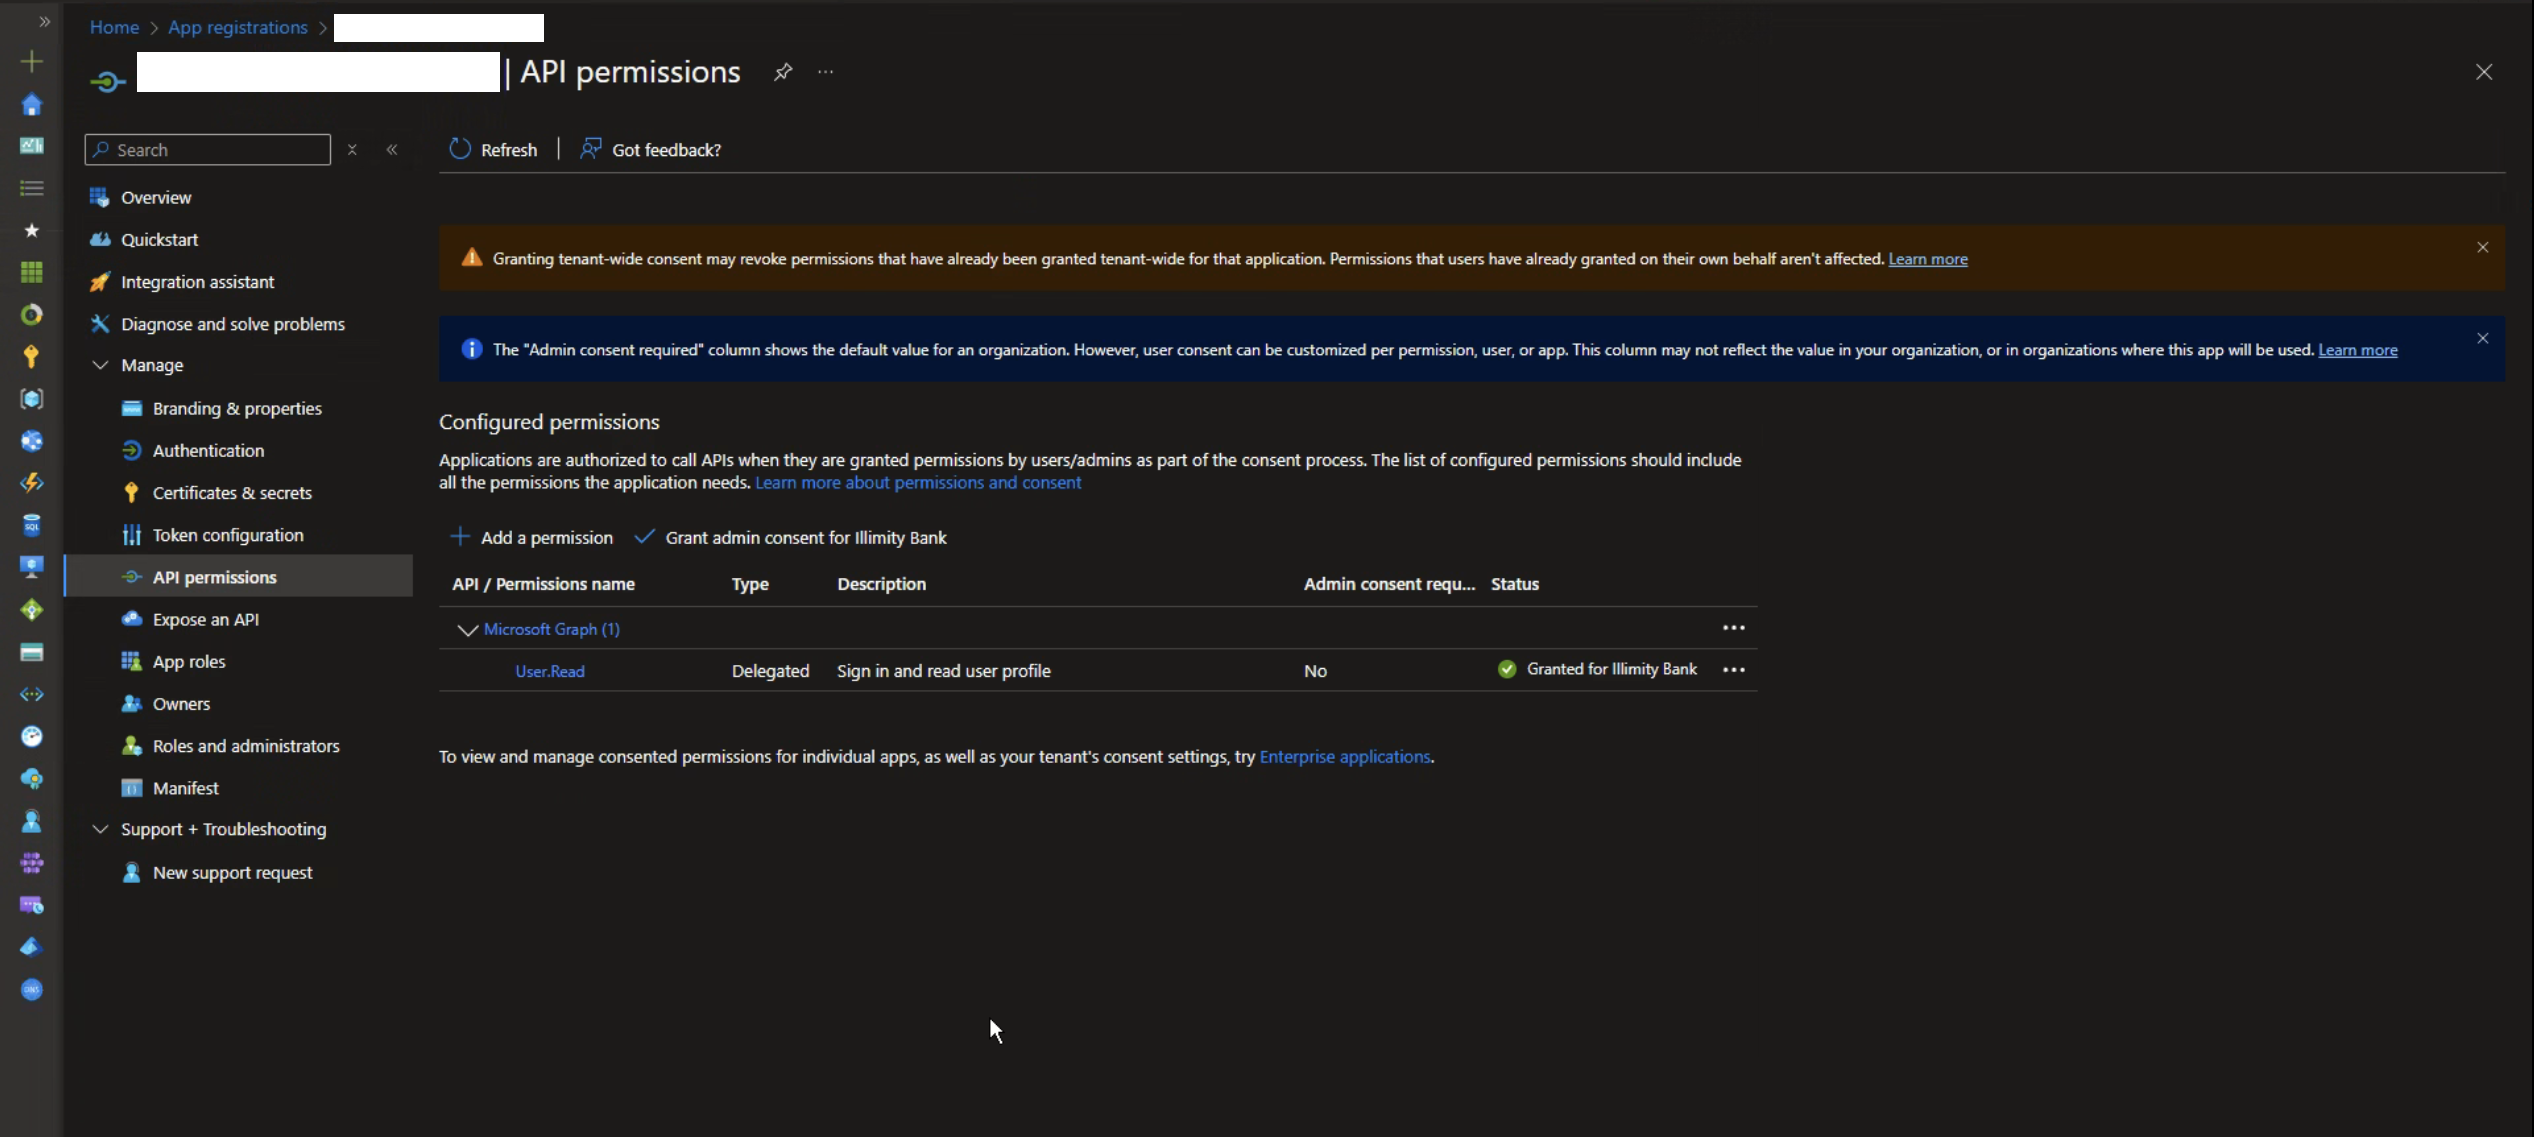
- En el panel izquierdo, bajo la sección "Administrar", haga clic en "Permisos de API". Verá una sección llamada "Permisos configurados" con los permisos existentes.
- Agregar nuevos permisos de API
- Haga clic en "+ Agregar un permiso".
- Seleccione el tipo de API (por ejemplo, Microsoft Graph).
- Elija entre:
- Permisos delegados: para el acceso en nombre de un usuario.
- Permisos de aplicación: para acceso directo desde una aplicación sin interacción del usuario.
- Seleccione los permisos necesarios (por ejemplo, User.Read para leer el perfil de usuario).
- Haga clic en "Agregar permisos" para confirmar.
- Conceder consentimiento de administrador
Después de agregar los permisos, haga clic en "Conceder consentimiento de administrador para [Nombre de la organización]" (por ejemplo, Illimity Bank). Confirme la acción en la ventana emergente.
- Verificar los permisos
Asegúrese de que el estado de los permisos muestre "Concedido para [Organización]" con un ícono de marca verde.
- Gestión avanzada (opcional)
Para gestionar los permisos concedidos a nivel de aplicación individual:
- Haga clic en "Aplicaciones empresariales" en la parte inferior de la sección de permisos de API.
Paso 5: Roles de la aplicación
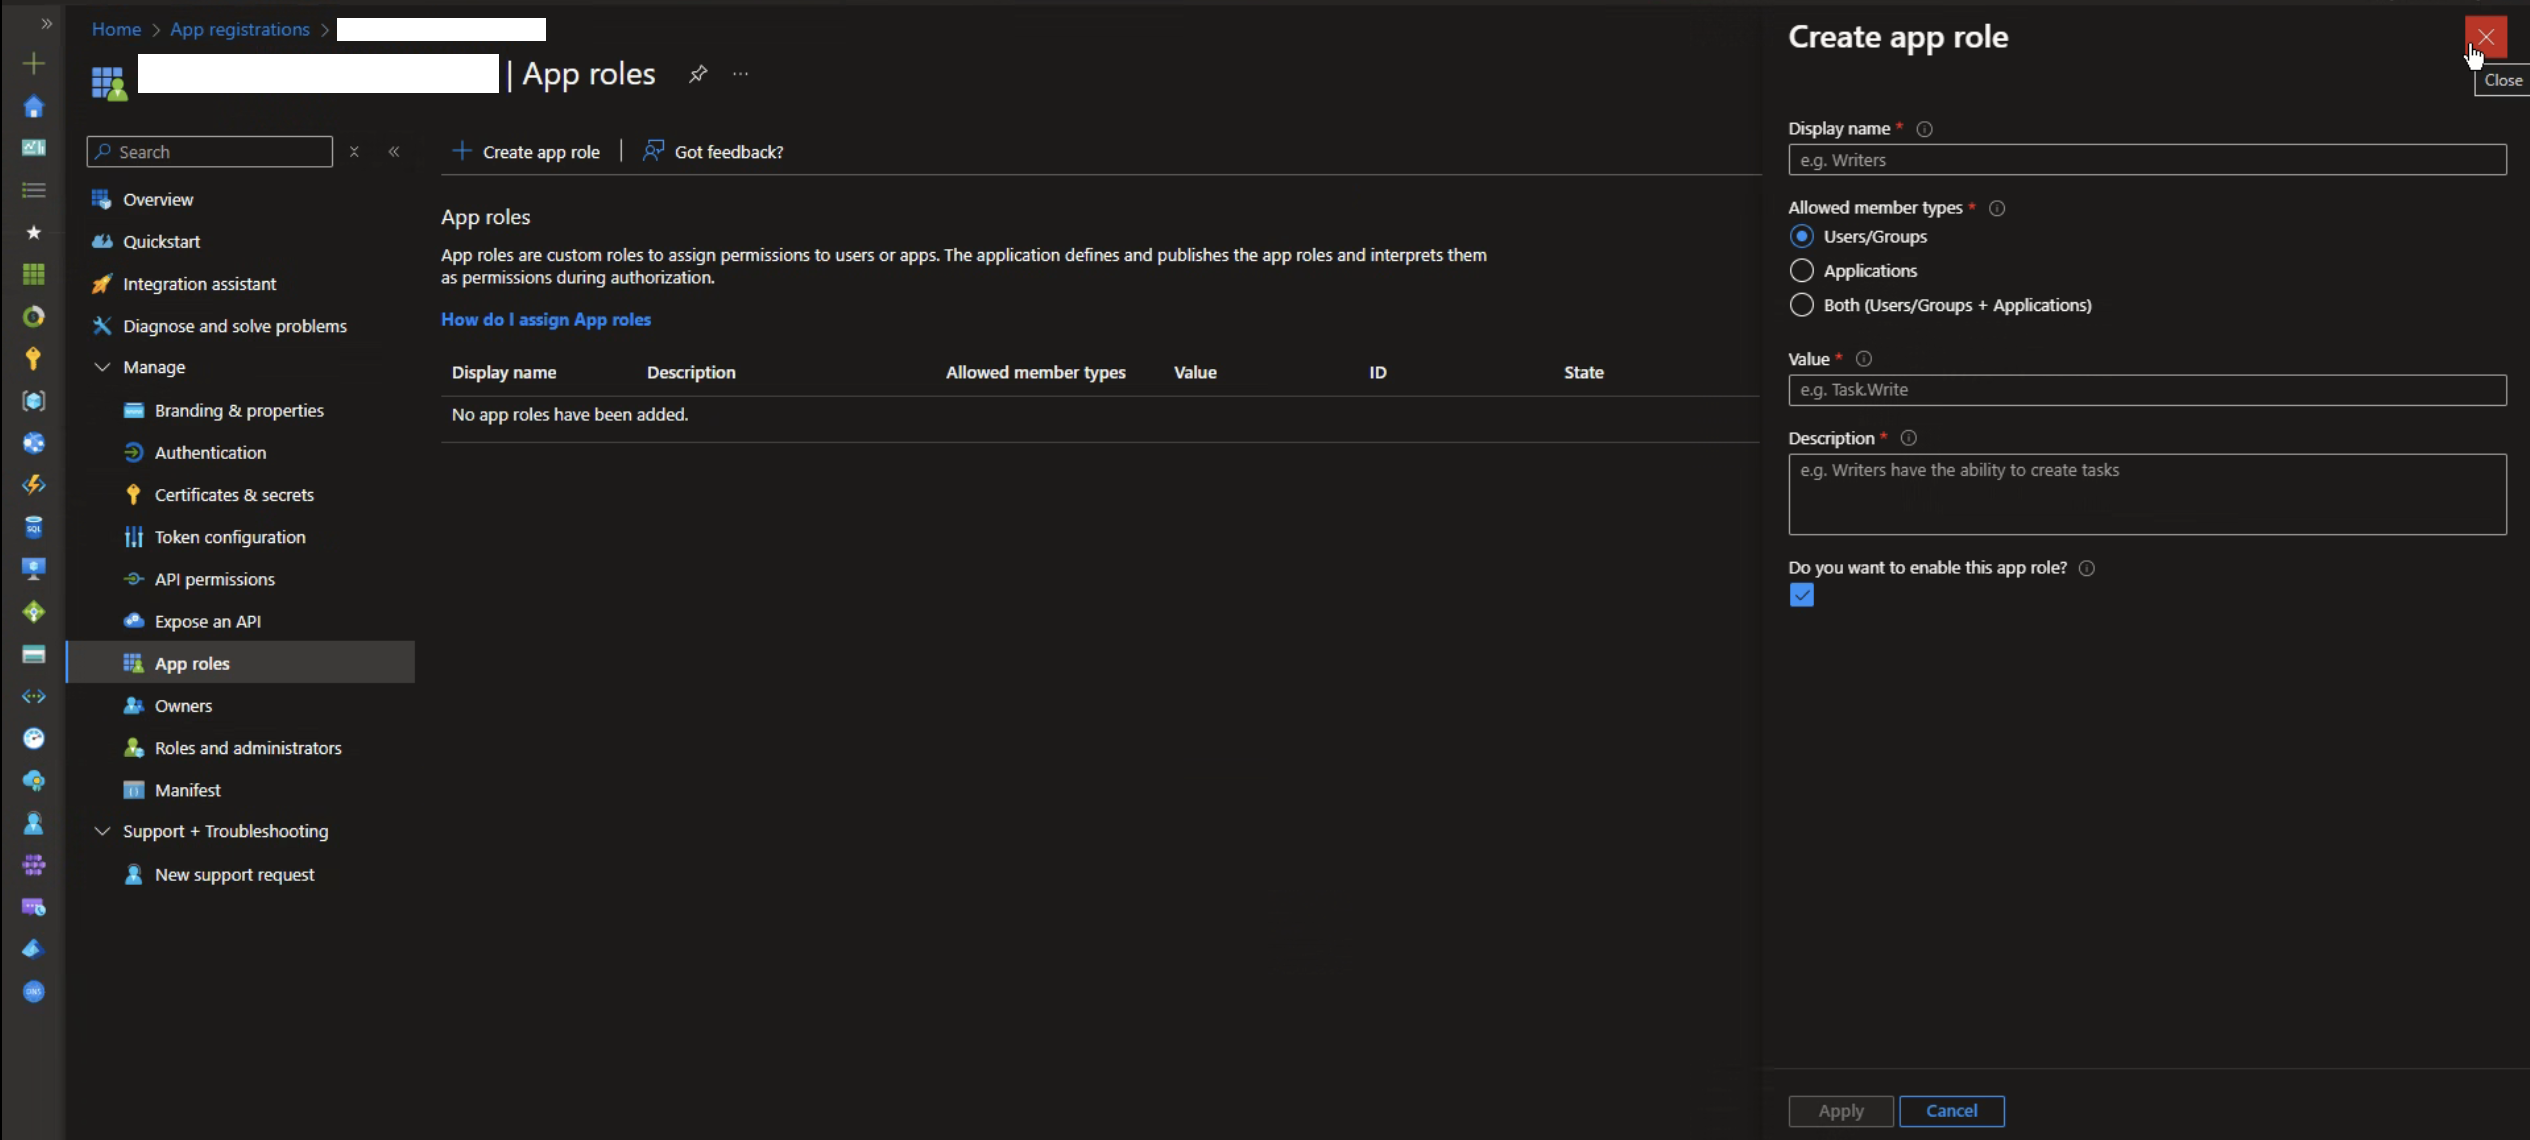
En el panel izquierdo, bajo la sección "Administrar", haga clic en "Roles de la aplicación".
Haga clic en "Crear roles de aplicación" y seleccione "Usuarios/Grupos" como se muestra en la imagen a continuación:
Paso 6: Usuarios y grupos
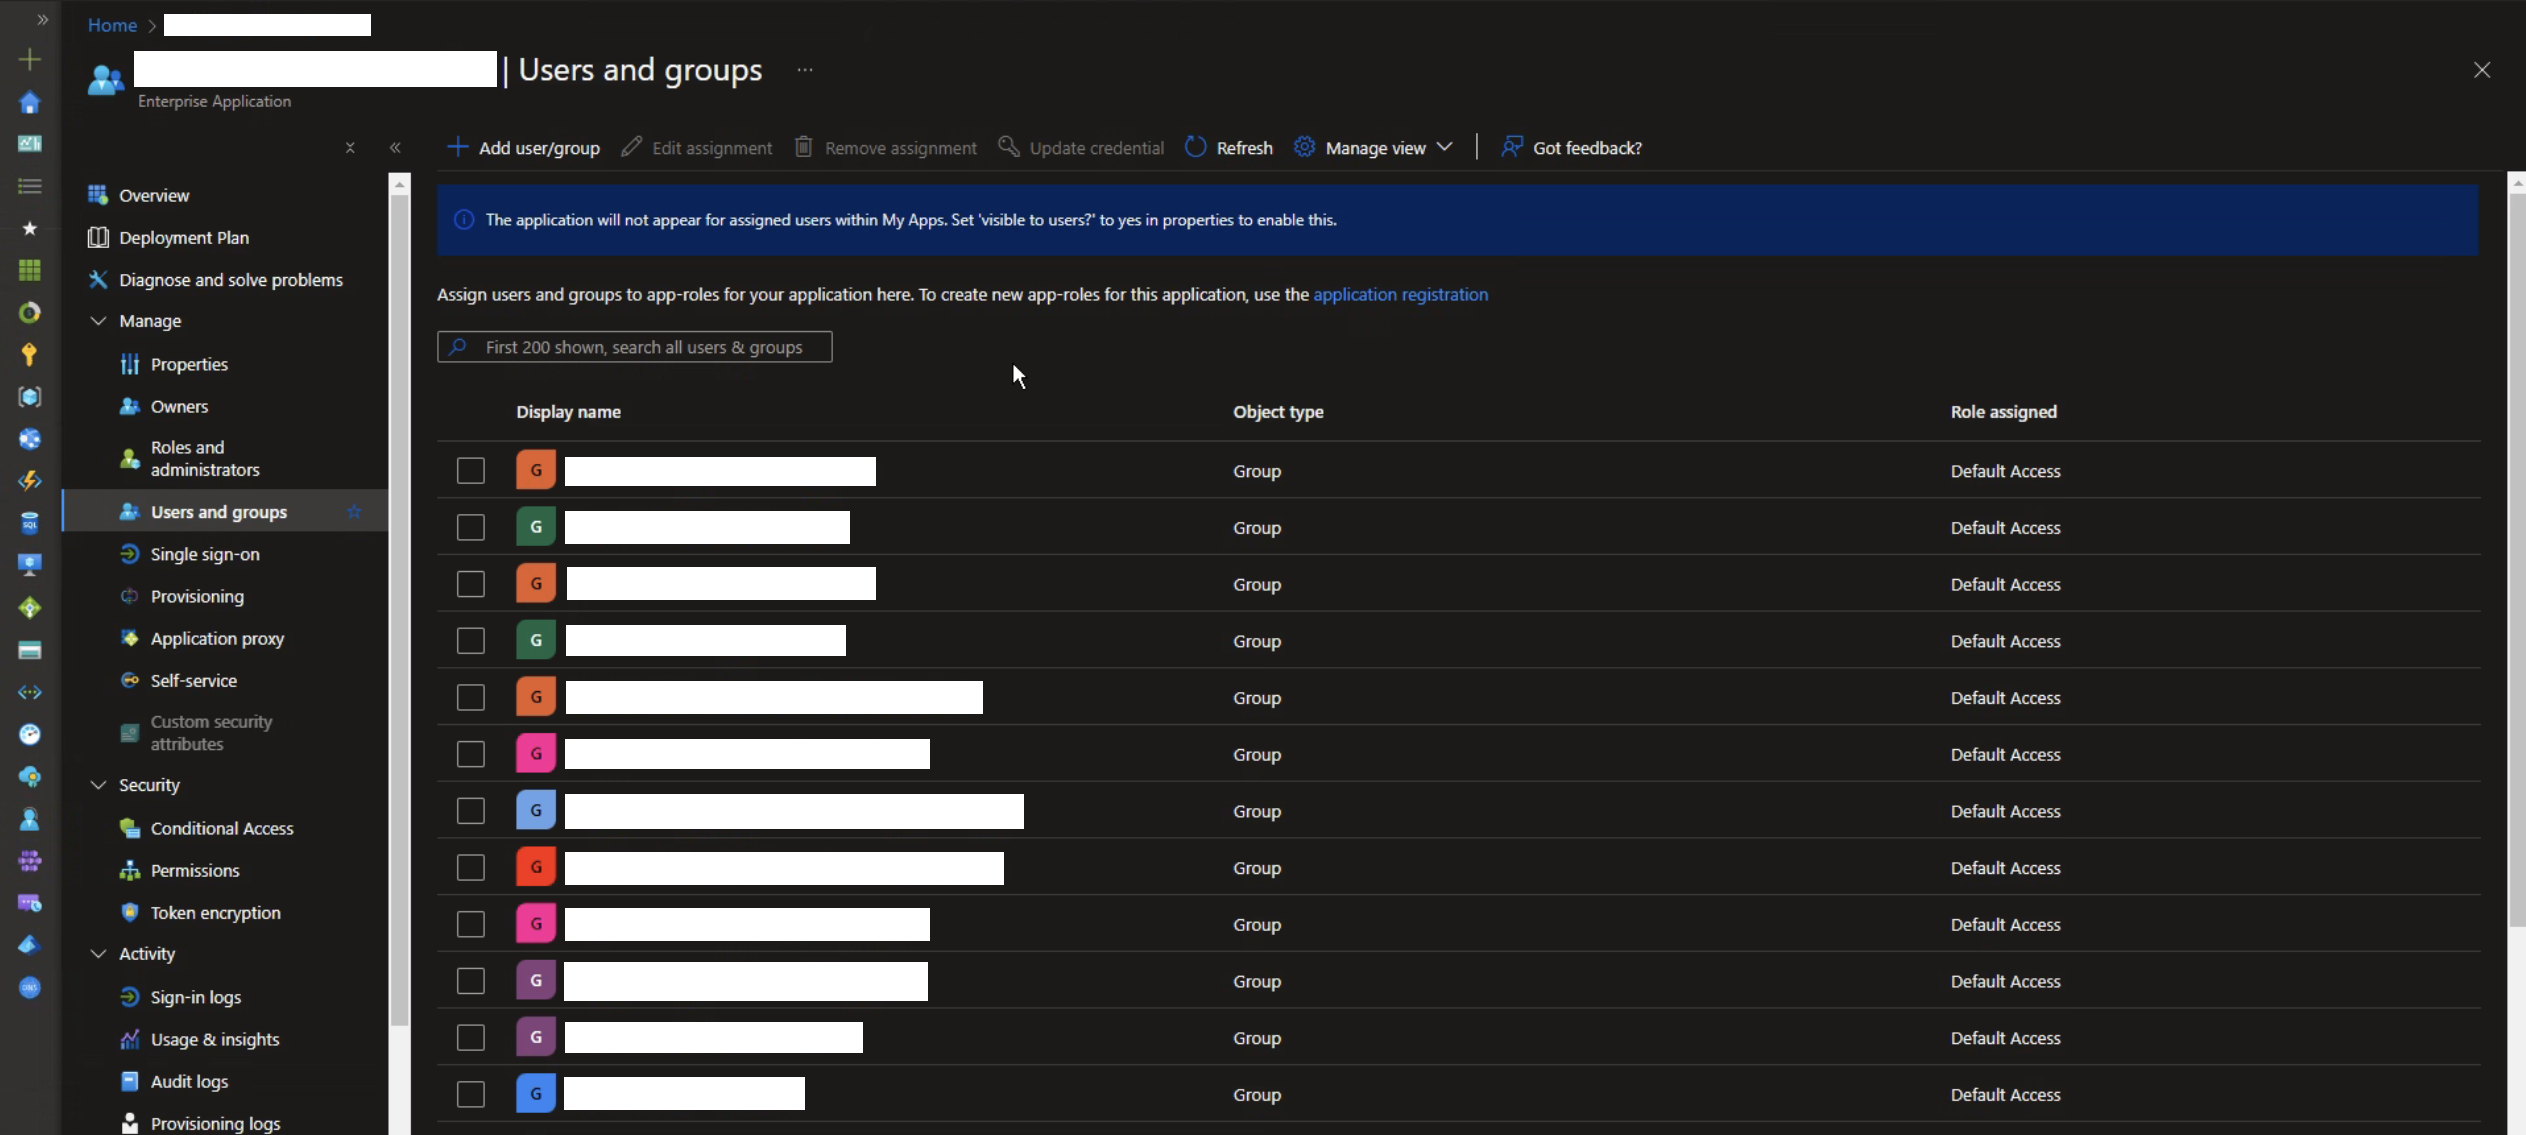
En el panel izquierdo, bajo la sección "Administrar", haga clic en "Usuarios y grupos".
Agregue todos los grupos de usuarios que desea habilitar para el inicio de sesión único aquí.
Paso 7: Secreto de cliente
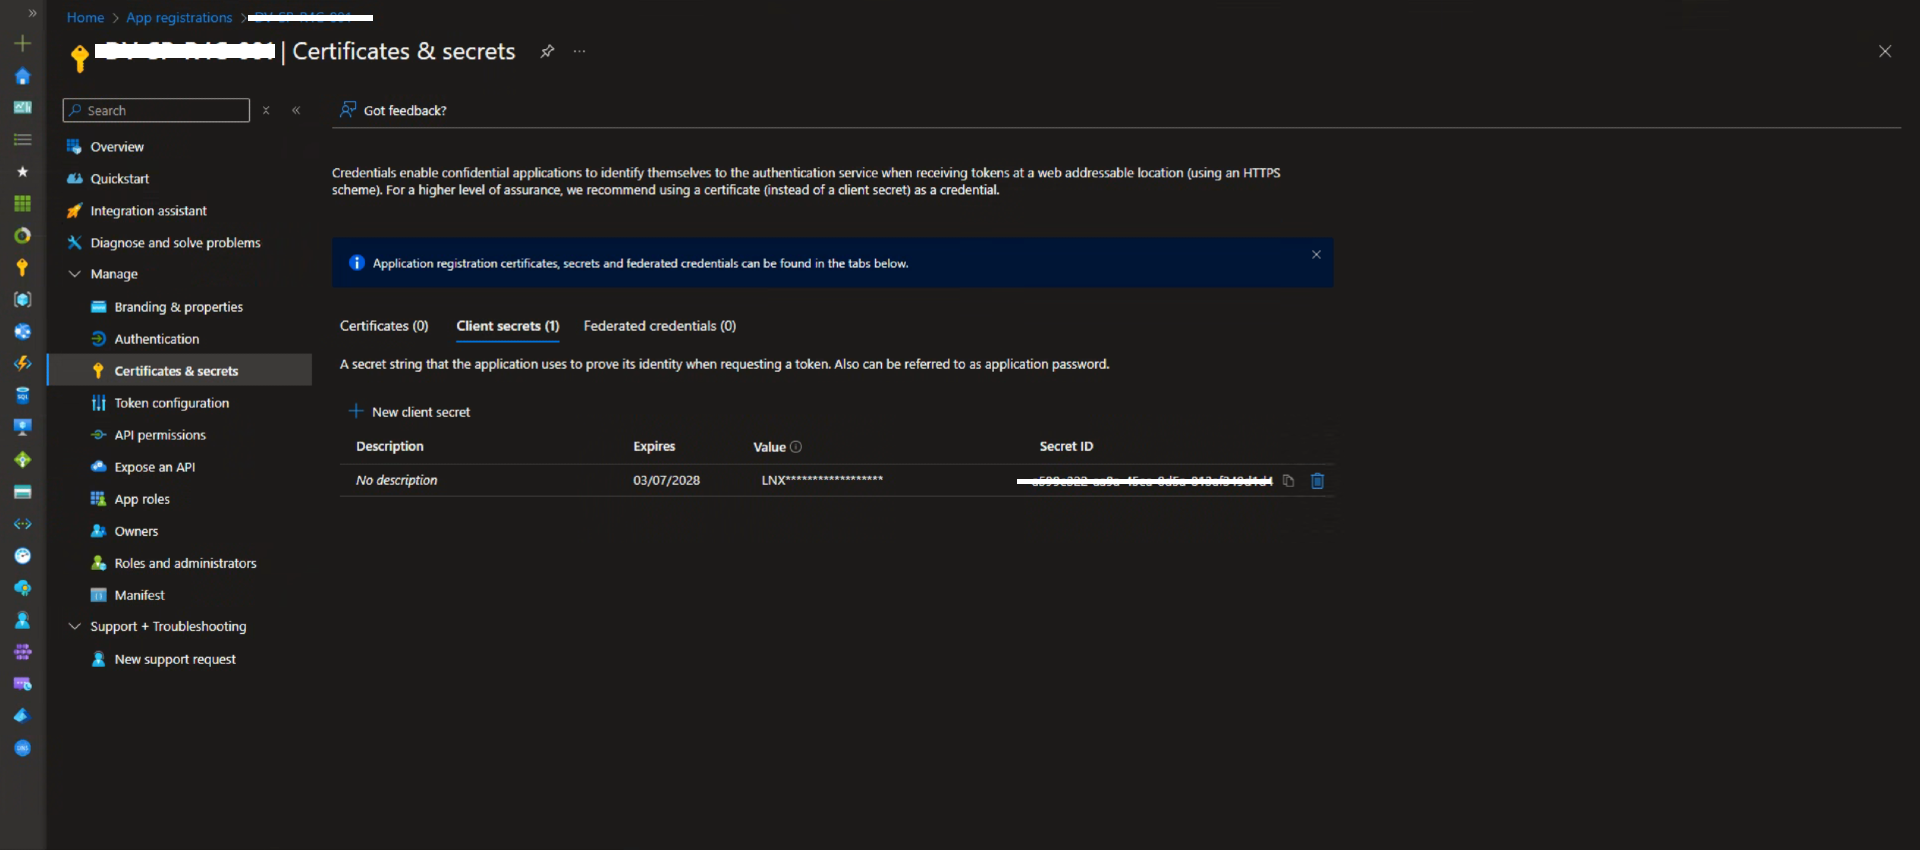
En el panel izquierdo, bajo la sección "Administrar", haga clic en "Certificados y secretos".
- Bajo secretos de cliente, haga clic en + Nuevo secreto de cliente.
- Ingrese una descripción y seleccione un período de caducidad.
- Haga clic en Agregar, luego copie y guarde de manera segura el valor generado.
Paso 8: Pasos en Nebula
Ahora es el momento de configurar el SSO en Nebula. Siga estos pasos.
Paso 9: Configurar la URL de redirección en el portal de Azure
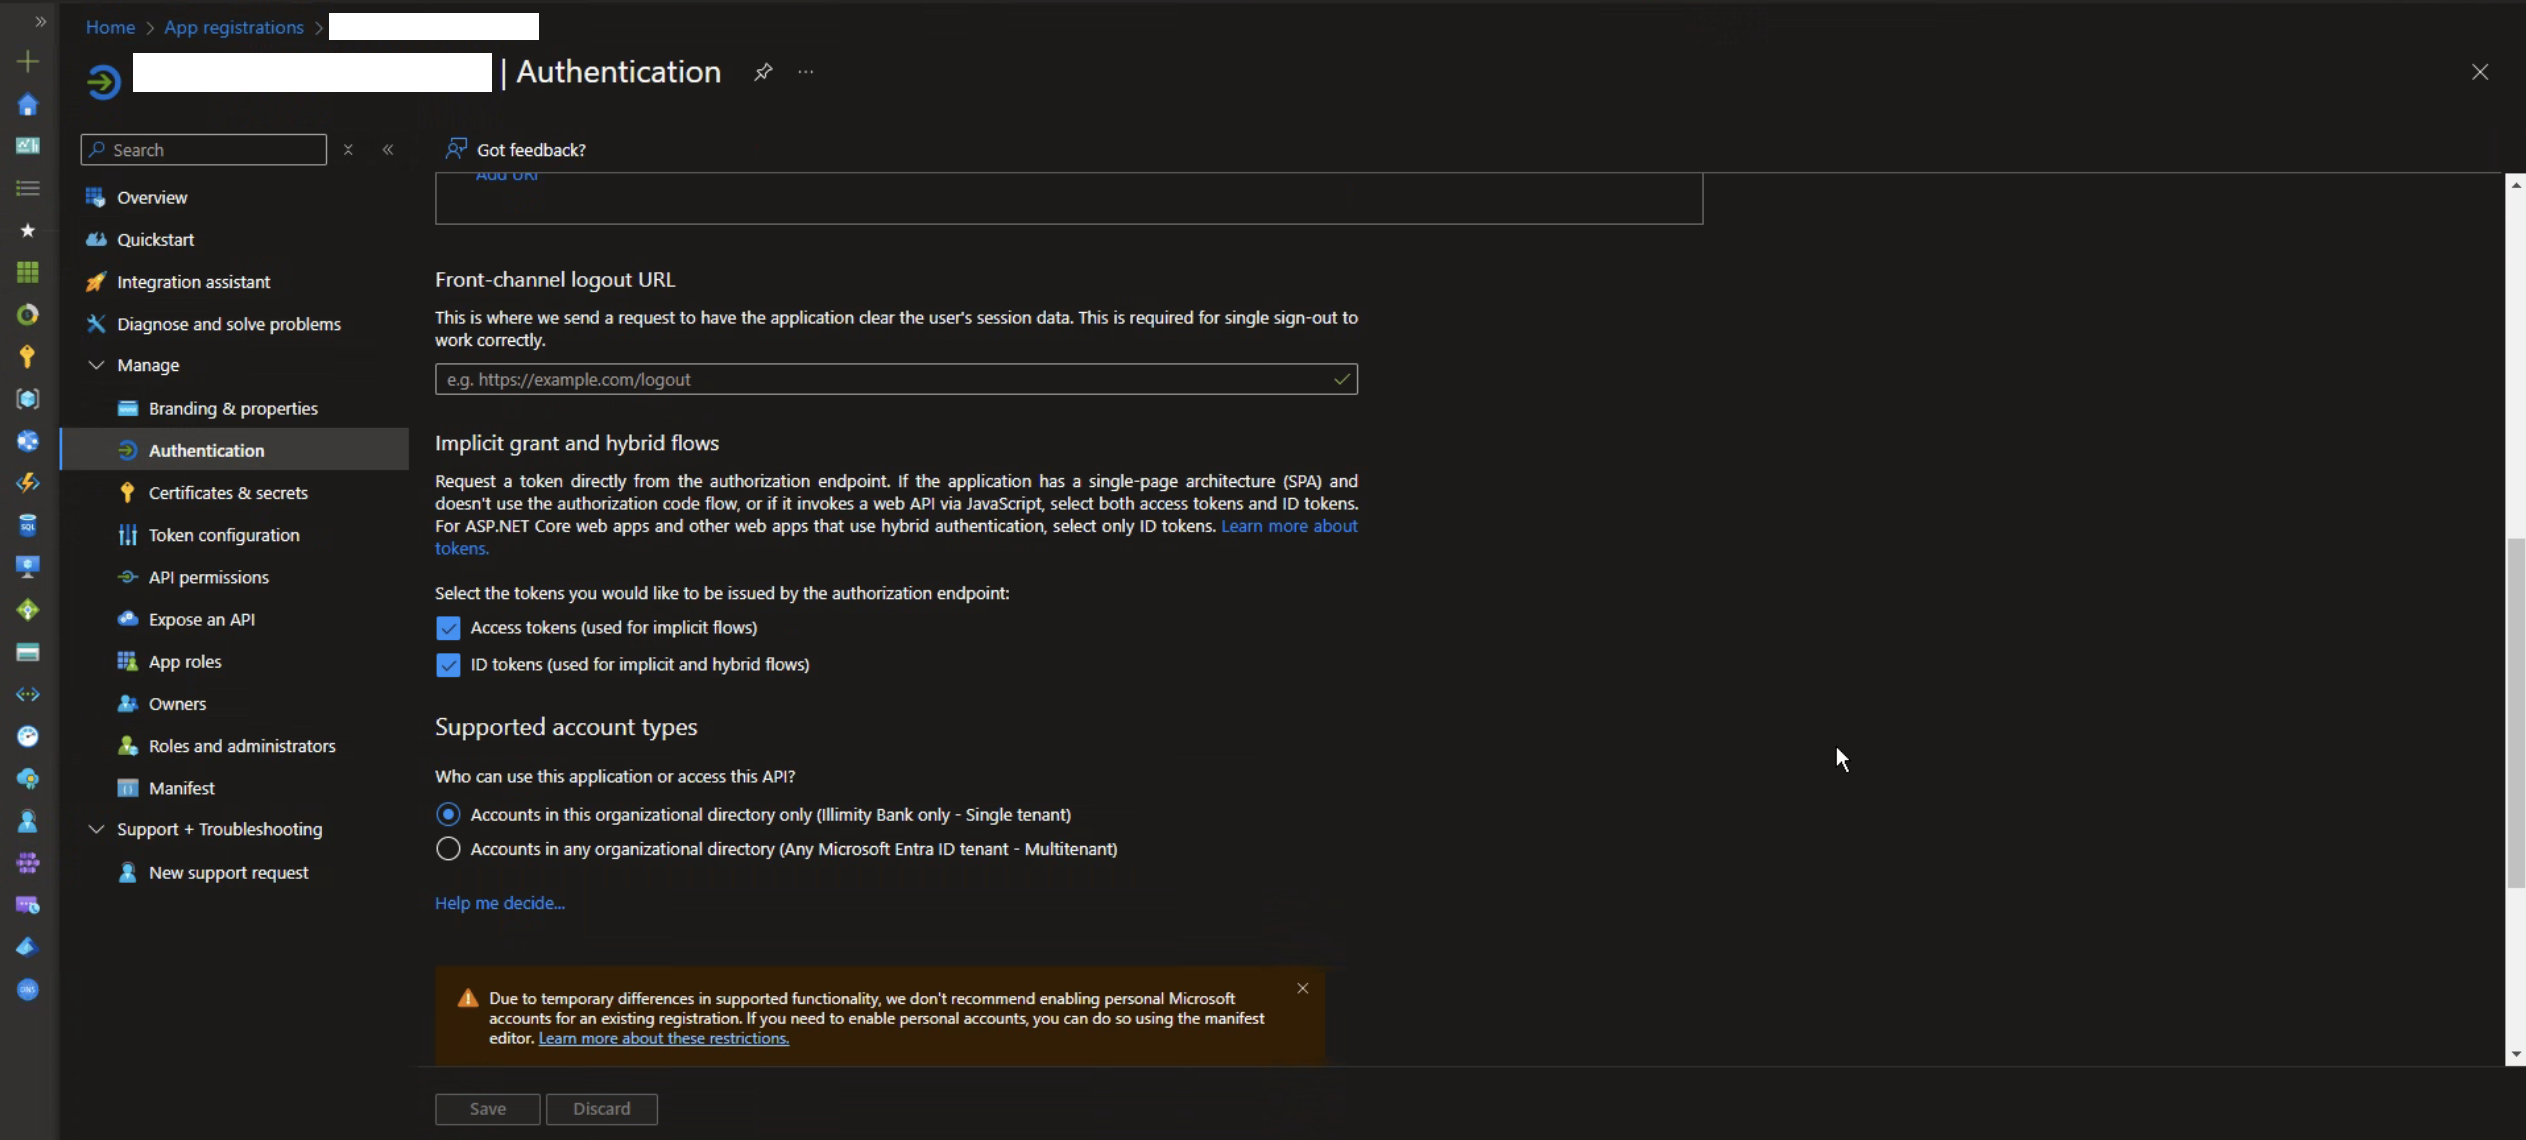
En el panel izquierdo, bajo la sección "Administrar", haga clic en "Autenticación".
Luego, copie la URL de redirección desde Nebula y agréguela bajo Web / URIs de redirección:
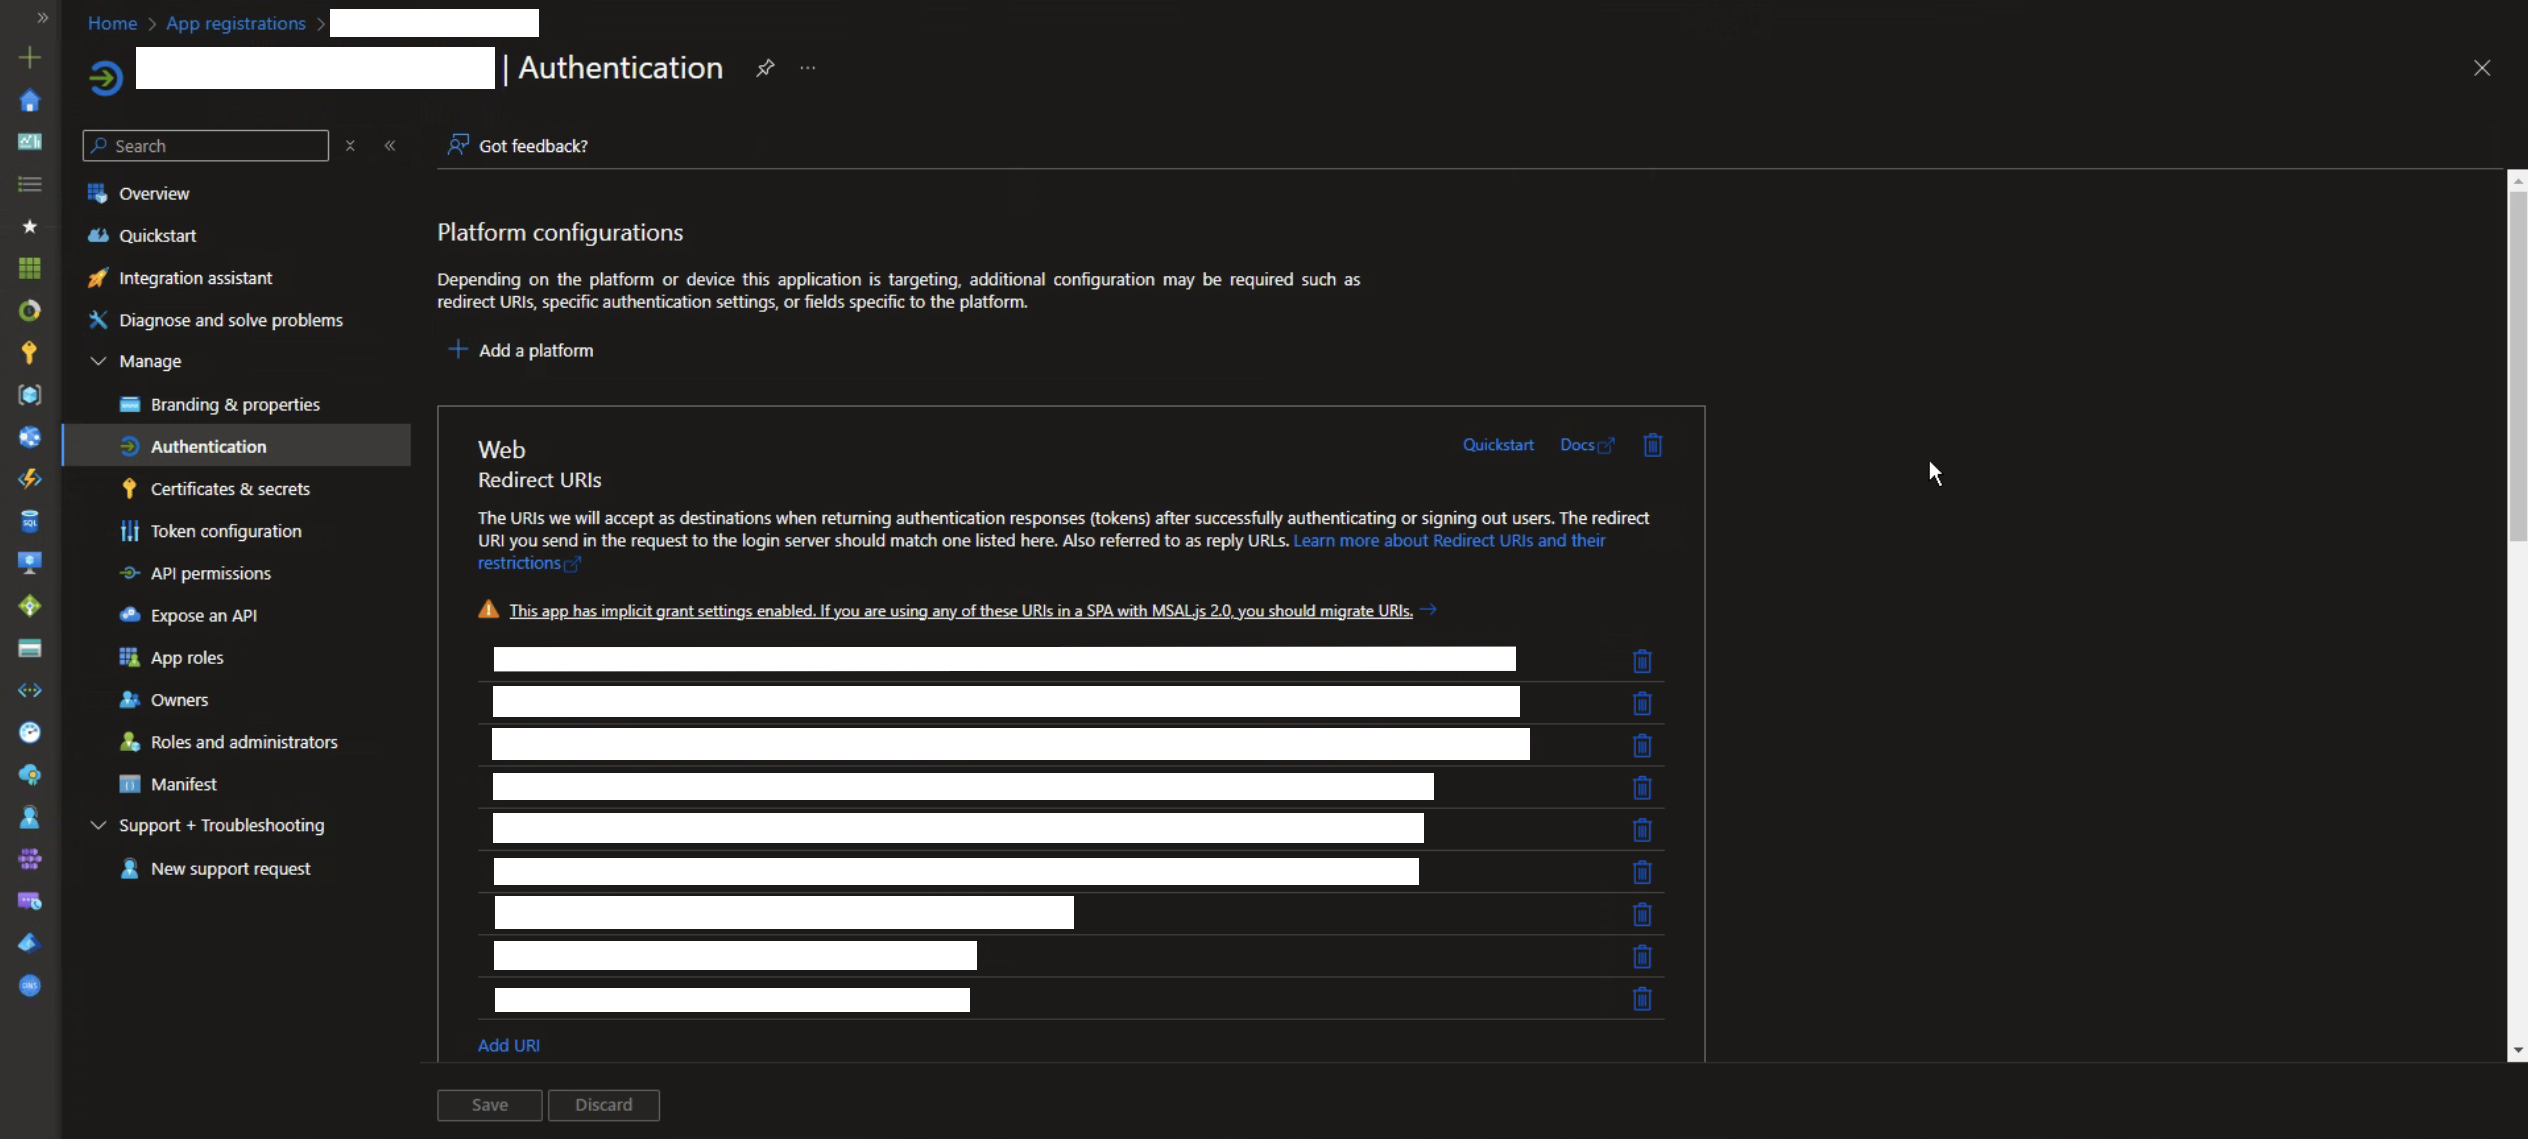
El paso final es configurar los ajustes de 'Flujos híbridos e implícitos'. Consulte la imagen a continuación para obtener orientación.